SASE im KI-Zeitalter: Globale Konnektivität braucht eine einheitliche Sicherheitsarchitektur
KI verschärft die Anforderungen an globale Netzwerke. Warum SASE Sicherheit, Konnektivität und Richtlinien über Ländergrenzen hinweg vereinheitlichen kann.
Thales Sentinel Envelope Plus erschwert KI-gestütztes Reverse Engineering, automatisierte Schwachstellensuche und Exploit-Entwicklung in Software.
Zscaler ThreatLabz meldet 275 Prozent mehr Ransomware-Datendiebstahl. Fast 900 TB Daten wurden gestohlen, Führungskräfte geraten stärker ins Visier.
Managed Service Provider wachsen mit Microsoft 365: Warum Standardisierung, Konsolidierung und KI-Services zu zentralen Erfolgsfaktoren werden.
TU Graz zeigt Sicherheitsrisiken in File Notifications: Über Seitenkanäle lassen sich Nutzeraktivitäten beobachten und Passwortdialoge manipulieren.
Boomi wird in der Forrester Wave Q3 2026 als Leader für adaptive Prozessorchestrierung eingestuft und erzielt die höchste Bewertung in der Kategorie Strategie.
KI-Agenten erhalten immer mehr Privilegien. Warum IAM allein nicht reicht und Unternehmen auf Least Agency, Runtime Enforcement und Governance setzen sollten.
Cloudflare plant eine öffentliche Certificate Authority und kombiniert klassische TLS-Zertifikate mit Merkle Tree Certificates für das Post-Quanten-Web.
Thales und Google Cloud erweitern ihre Zusammenarbeit zur Absicherung agentischer KI-Workflows mit Governance, Datenkontrolle und Laufzeitschutz.
Rubrik führt MCP-Unterstützung ein: KI-Agenten erhalten kontrollierten Zugriff auf Security-, Identity- und Recovery-Daten für automatisierte Cyberresilienz.
Zugriffsrechte für zwei Stunden können genauso gefährlich sein wie dauerhafte Privilegien – wenn sie von Anfang an falsch definiert sind.
Viele Unternehmen sehen sich durch neue Vorschriften gezwungen, in Sicherheit zu investieren – oft ohne zu wissen, ob sie das Richtige tun.
KI senkt Aufwand und Kosten für Reverse Engineering. Warum Softwarehersteller Anwendungen stärker härten, schützen und schneller patchen müssen.
KnowBe4 erweitert den Agent Risk Manager: Eine Browser-Erweiterung erkennt Shadow AI in Echtzeit und kann KI-Dienste zulassen, warnen oder blockieren.
Omada übernimmt EmpowerID und erweitert seine Identity-Governance-Plattform um Runtime-Autorisierung und Echtzeit-Kontrolle für autonome KI-Agenten.
AWS, Okta, CrowdStrike, Google Cloud und weitere Anbieter gründen die Blueprint Alliance für sichere Identitäten, Governance und Laufzeitkontrolle von KI-Agenten.
TrendAI veröffentlicht die 9. Auflage seines IT-Compliance-Leitfadens mit aktuellen Informationen zu EU AI Act, NIS2 und Cyber Resilience Act.
SANS zeigt: 50 Prozent der Threat Hunter sehen Datenqualität und -menge als größtes Hindernis. Cloud-Telemetrie und Erfolgsmessung bleiben zentrale Baustellen.
Avalara Aviator verbindet spezialisierte KI-Agenten mit Steuer- und Compliance-Prozessen und automatisiert komplexe Workflows unter menschlicher Kontrolle.
TXOne analysiert OT-Angriffe im ersten Halbjahr 2026: 91 % der Malware-Downloads laufen über SMB, 97 % der Angreifer-Sessions kommen aus Hosting-Netzen.
CMMC 2.0 wird für Europas Verteidigungszulieferer zum Wettbewerbsfaktor: 44 Prozent können ihren gemeldeten SPRS-Score laut Kiteworks nicht lückenlos belegen.
Der Angriff von ShinyHunters auf Cl0p zeigt: Auch Ransomware-Gruppen haben Schwachstellen. Filigran ordnet die Folgen für die Bedrohungslage ein.
Alert Fatigue überfordert SOC-Teams. Wie KI, Automatisierung und kontextbasierte Priorisierung helfen, relevante Cyberrisiken schneller zu erkennen.
Der Cyberangriff auf Berlins Landesverwaltung zeigt: Gestohlene Behördendaten können Phishing und Folgeangriffe auf die gesamte öffentliche Hand ermöglichen.
FitNIS2 Lieferkette hilft KMU, indirekte NIS2-Anforderungen zu erkennen, Cyberrisiken zu priorisieren und Sicherheitsmaßnahmen nachvollziehbar zu dokumentieren.
Rubrik Code Guardian nutzt Claude Mythos 5, um Quellcode isoliert auf ausnutzbare Schwachstellen und komplexe Angriffsketten zu untersuchen.
Autonome KI-Agenten handeln schneller als Menschen eingreifen können. Warum granulare Recovery, Daten-Governance und Zero Trust jetzt entscheidend werden.
Horizon3 integriert NodeZero in CrowdStrike Falcon Next-Gen SIEM. Validierte Angriffspfade lassen sich so mit SOC-Telemetrie korrelieren und priorisieren.
Autonome KI-Agenten brauchen kontrollierte Identitäten und Zugriffsrechte. Juniper Square zeigt, wie Identity Governance zur Basis sicherer KI wird.
Cloudflare trennt Suche, KI-Training und KI-Agenten: Website-Betreiber können KI-Training blockieren, ohne ihre Sichtbarkeit in Suchmaschinen zu verlieren.
consistec und ADS-TEC kombinieren Angriffserkennung, Industrial Firewall, Segmentierung und sicheren Fernzugriff für dezentrale OT- und KRITIS-Umgebungen.
Sophos-Studie: 84 Prozent der MSPs erwarten mehr Nachfrage nach CISO-Services. Compliance, KI und komplexe Security treiben den Wandel zum vCISO.
Für Versicherer darf der Weg zur Cloud- und KI-Transformation nicht auf Kosten der Kontrolle gehen. Versicherungsnehmer erwarten Vertraulichkeit - Aufsichtsbehörden verlangen Compliance
Die EUDI-Wallet d-you verändert digitale Identitäten. Doch echte Sicherheit entsteht erst durch überprüfbare Prozesse, Berechtigungen und KI-Agenten.
KI automatisiert Voice-Phishing: CallFlow kombiniert Sprachmodelle, Voice-KI und Transkription zu skalierbaren Vishing-Angriffen ohne menschliche Call-Operatoren.
BlueVoyant analysiert neue FireClient-Angriffe über Microsoft Teams. DLL-Sideloading, Kodi, VMware Tools und AWS erschweren die Erkennung.
JFrog integriert Wiz und verbindet Cloud-Risikoerkennung mit verifizierten Code-Korrekturen für mehr Transparenz und schnellere Remediation.
Check Point wird im Gartner Magic Quadrant 2026 als Leader für Hybrid-Mesh-Firewalls ausgezeichnet und verbindet Netzwerksicherheit mit KI-Schutz.
Gestohlene Session-Tokens und missbrauchte KI-Credits treiben einen Schwarzmarkt für KI-Zugänge an. Okta zeigt neue Risiken für Identity Security und MFA.
Veeam warnt vor Shadow Agents: 81 Prozent deutscher Führungskräfte melden unkontrollierte KI-Workflows mit sensiblen Daten und wachsende Governance-Risiken.
SAP OVERPASS (CVE-2026-44756) erreicht CVSS 10,0 und betrifft zahlreiche SAP-Systeme. Qualys warnt vor Angriffen über HTTP, SAP GUI und RFC.
Okta erweitert Identity Governance und Privileged Access für KI-Agenten, Workloads und Menschen. Zero Standing Privilege soll dauerhafte Zugriffsrechte reduzieren.
Rekord-Patchday September 2026: Microsoft behebt fast 1.000 CVEs, Adobe 172 Lücken. Zero-Days und 20 potenziell wormable Schwachstellen im Fokus.
EU-KI-Sandboxen prüfen Modelle – doch ROT-Daten bleiben ein Risiko. Warum Datenqualität für Compliance, Sicherheit und Agentic AI entscheidend wird.
Zscaler stellt Agentic SOC vor: KI-Agenten, Zero-Trust-Telemetrie und automatisierte Response sollen KI-gesteuerte Cyberangriffe schneller erkennen und stoppen.
Auth0 erweitert seine Identity-Plattform für Agentic Commerce: Neue Funktionen sichern KI-Agenten, optimieren Conversions und vereinfachen B2B-Identitäten.
Phishing-Angreifer setzen verstärkt auf .vu-Domains. KnowBe4 registriert einen Anstieg um 159,6 Prozent und mehr als 28 Millionen schädliche E-Mails.
JFrog führt AgentSecOps ein und erweitert seine Plattform um Sicherheitskontrollen für KI-Agenten, MCPs, Skills, Plugins und Software-Abhängigkeiten.
Cloudflare verbindet GPT-5.6 Cyber von OpenAI mit Echtzeit-Telemetrie, um Schwachstellen zu priorisieren, Angriffe an der Edge zu blockieren und Patches vorzubereiten.
Boomi führt eine Agent Control Plane für KI-Agenten ein. Unternehmen sollen Governance, Zugriffe, Token-Kosten und Agentenaktionen zentral kontrollieren können.
JFrog führt Zero-Touch Remediation ein und automatisiert mit Partnern die Behebung von Schwachstellen direkt innerhalb der Software Supply Chain, in Maschinengeschwindigkeit
In der Praxis erweist sich der hemmende Respekt vor ISO-Managementsystemen oft als unbegründet. Viele Unternehmen setzen bereits viele der Vorgaben um
Gambling Goblin kapert brasilianische Regierungswebsites, manipuliert Suchergebnisse und schafft eine Infrastruktur, die auch Malware verbreiten könnte.
Viele mittelständische Unternehmen wollen die Produktivitätsvorteile von KI heute aktiv nutzen, gleichzeitig aber sicherstellen, dass sie ihren internen Anforderungen gerecht werden
JFrog bringt Software-Supply-Chain-Security an den Netzwerkrand und kontrolliert Open-Source-Pakete von Entwicklern und KI-Agenten über SASE-Plattformen.
Filigran erweitert OpenAEV v3 um Attack Chaining: Dynamische Angriffspfade automatisieren Penetrationstests, Red-Teaming und Security-Validierung.
SANS und BAAINBw starten eine vierjährige Rahmenvereinbarung für Cybersecurity-Trainings und GIAC-Zertifizierungen für mehrere tausend Fachkräfte.
Iranische Cyberangriffe auf Energieanlagen zeigen die Risiken internetexponierter OT-Systeme. Welche Gefahren deutschen Energieerzeugern drohen und wie sie sich schützen können.
Cloudflare Adaptive Intelligence verändert die Bot-Abwehr: Dynamische Regeln und Live-Traffic-Analyse sollen automatisierte Cyberangriffe verteuern.
KI steigt laut SANS Security Awareness & Culture Report 2026 zum zweitgrößten menschlichen Cyberrisiko auf. Gleichzeitig fehlen vielen Awareness-Teams Personal und Ressourcen.
Frontier AI verändert die Cyber-Bedrohungslage. Unternehmen müssen mit Zero Trust, Segmentierung, KI-Governance und defensiver KI ihre Resilienz stärken.
Shadow AI entsteht längst nicht nur durch unerlaubte KI-Tools. Auch freigegebene Anwendungen können durch Kontowechsel, Agenten und neue Datenpfade zum Risiko werden.
Quantencomputer sind noch Zukunft – das Sicherheitsrisiko nicht. Warum Unternehmen jetzt Krypto-Agilität und Post-Quantum Cryptography vorbereiten müssen.
Wenn in IT-Abteilungen ständig neue Alarmmeldungen eingehen, bleibt für proaktive, operative Verbesserungen oft keine Zeit. Das erleben viele Operations-Teams derzeit.
Abliteration, manipulierte Embeddings und RAG-Angriffe schaffen neue Risiken für LLMs und KI-Agenten. Warum Unternehmen mehr Kontrolle über KI brauchen.
Eine Debt-Relief-Phishing-Kampagne trifft mehr als 9.000 Organisationen. Angreifer nutzen Telefonnummern statt Links und verlagern den Angriff ins Gespräch.
KI-Agenten handeln autonom und besitzen häufig weitreichende Rechte. Warum sie zur neuen Insider-Bedrohung werden und wie Unternehmen reagieren sollten.
Cyberangriffe auf Energieversorger zielen zunehmend auf Manipulation und Betriebsstörungen. OT-Sicherheit und Resilienz werden damit entscheidend.
Okta führt Agent SSO für KI-Agenten ein. Cross App Access ermöglicht zentrale Identitäten, kurzlebige Tokens und kontrollierte Zugriffe auf Anwendungen und APIs.
Rapid7 zeigt im Q2 Threat Report 2026: 62 Prozent neuer Exploits benötigen keine Nutzerinteraktion. Deutschland liegt bei Ransomware weltweit auf Platz zwei.
Zero Networks und Palo Alto Networks erweitern ihre Integration um Zero-Touch-Containment, Traffic Inspection und identitätsbasierte Sicherheit für KI-Agenten.
Telenot modernisiert seine IT mit SAP S/4HANA Cloud und Salesforce. Der Greenfield-Ansatz schafft eine skalierbare Basis für Wachstum, Automatisierung und KI.
TrendAI findet 6.300 exponierte ICS- und Gebäudesysteme nahe US-Rechenzentren. Der KI-Boom macht Kühlung und Stromversorgung zum Cyberrisiko.
Ein gefälschter Google-Gemini-Installer verteilt den Vidar Infostealer. Darktrace zeigt, wie Angreifer KI-Boom und vertrauenswürdige Plattformen ausnutzen.
Schatten-KI schafft neue Sicherheitsrisiken in Unternehmen. Wie Monitoring, Netzwerksegmentierung, Governance und Awareness unkontrollierte KI-Nutzung eindämmen.
Google und Mandiant setzen KI-Agenten zur Quellcodeanalyse ein. AVDH findet Schwachstellen automatisiert und soll Angreifern bei der Zero-Day-Suche zuvorkommen.
Check Point deckt StopAndProtect auf: Mehr als 5.000 infizierte Rechner, 2.000 gehackte WordPress-Seiten und ClickFix-Angriffe per Fake-CAPTCHA.
Das „Bulletproof“-Phishing-Kit nutzt kompromittierte Websites, um E-Mail-Schutz zu umgehen. AiTM-Angriffe können zudem MFA-Sitzungen übernehmen.
Tricentis ernennt Erika Dean zur CISO. Sie verantwortet Cybersecurity, Produktsicherheit, Software Supply Chain und Governance rund um Agentic AI.
Dazu gehört auch die Nachvollziehbarkeit nach Abschluss einer Zahlung. Nutzer müssen erkennen können, welche Transaktion durch einen Agenten ausgelöst wurde.
Okta reduziert den Werkzeugzugriff von KI-Agenten nach dem Least-Privilege-Prinzip und will damit gleichzeitig Sicherheitsrisiken und Token-Kosten senken.
BlueVoyant sichert Microsoft 365 E7 mit Agent 365, Purview und Security Copilot ab und verbindet den Schutz von KI-Agenten, Identitäten und Daten.
ANONY-MED 2 entwickelt Verfahren für DSGVO-konforme Gesundheitsdaten, synthetische Daten und geschützte KI-Modelle für medizinische Diagnosen.
Urlaubsvertretungen können unbemerkt zu Dauerrechten werden. Heiko Klarl erklärt, wie Unternehmen Berechtigungsdrift und verwaiste Accounts verhindern.
Check Point zählt 2.139 Ransomware-Opfer im Q2 2026. 93 aktive Gruppen und KI-Tools senken die Einstiegshürden für Cyberkriminelle deutlich.
KI-gestützte Bots lernen aus Abwehrmaßnahmen und imitieren Menschen immer besser. Warum Unternehmen Bot-Angriffe wirtschaftlich unrentabel machen müssen.
Betrüger nutzen FaceTime für gefälschte Apple-Supportanrufe. Warum Social Engineering und ungepatchte iPhones eine gefährliche Kombination bilden.
KnowBe4 veröffentlicht ein kostenloses Cybersecurity Awareness Month Kit 2026 mit Trainings, Tabletop-Übungen und Inhalten zu Phishing, KI und Deepfakes.
Lazarus lockt Rüstungsmitarbeiter mit falschen Jobs und nutzt CVE-2026-68820. Check Point analysiert die neue Operation-Dream-Job-Kampagne.
Cloudflare registriert im ersten Halbjahr 2026 935 DDoS-Angriffe über 1 Tbps. DNS-Floods und geopolitische Konflikte verschärfen die Bedrohung.
Boomi erreichte dabei nicht nur den ersten Platz in der Gesamtwertung, sondern wurde auch in die höchste ISG-Klassifizierung „Exemplary“ aufgenommen.
Cloud-Angriffe in weniger als zehn Minuten: Wie kompromittierte IAM-Schlüssel, Fehlkonfigurationen und KI das Tempo von Cloud-Attacken erhöhen.
KI erfindet Cyberrisiken nicht neu, beschleunigt aber Angriffe und Schwachstellensuche. Was Mythos für Vulnerability Management und Cyberabwehr bedeutet.
Drei KI-Sicherheitsvorfälle bei OpenAI, Anthropic und AISI zeigen, warum Unternehmen Kontrolle, Monitoring und Governance für KI-Agenten benötigen.
Autonome KI-Agenten stellen klassische Identity Security infrage. Unternehmen benötigen kurzlebige Identitäten, Kontextkontrolle und klare Governance.
Cloudflare erweitert seine AEO Suite: Ein neues Dashboard zeigt, ob KI-Assistenten Marken erwähnen, zitieren und gegenüber Wettbewerbern empfehlen.
Keepit stellt AI Truth Cloud vor: Unveränderliche Backup-Daten, MCP-Integration und AI Safe Room sollen eine vertrauenswürdige Basis für Enterprise-KI schaffen.
Graumärkte verkaufen Zugänge zu Frontier-KI bis zu 90 Prozent günstiger. Okta zeigt die Risiken durch Account-Farming, Proxies und statische API-Keys.
Forescout entdeckt 15 Schwachstellen in TP-Link Omada. Angriffsketten über Zero-Touch Provisioning können Controller, Cloud-Dienste und Netzwerkgeräte gefährden.
Azul führt monatliche kritische Java-Sicherheitsupdates ein. Unternehmen sollen Schwachstellen schneller schließen und Regressionsrisiken begrenzen können.
Shai-Hulud kompromittiert über 400 npm-Pakete, stiehlt Zugangsdaten und infiziert GitHub-Repositorys sowie Entwicklungs- und CI/CD-Umgebungen.
Thales bringt Imperva WAF auf Amazon CloudFront. Die SaaS-Lösung schützt Webanwendungen, APIs und KI-Systeme vor Angriffen und bösartigen Bots.
Cloudflare verbindet einen offenen KI-Arbeitsplatz mit identitätsbasierter Kontrolle über Agenten, Datenflüsse, Modellnutzung und Kosten.
ElringKlinger modernisiert sein Identitäts- und Zugriffsmanagement mit Omada Identity und ersetzt SAP IDM durch eine zentrale Governance-Plattform.
Warum Security-Strategien scheitern, wenn sie den Arbeitsalltag erschweren – und weshalb Nutzerakzeptanz, Produktivität und Sicherheit zusammengehören.
In einem von stetigem Wandel geprägten Geschäftsumfeld sind operative Resilienz und schnelle Umsetzungsfähigkeit die entscheidenden Faktoren für den langfristigen Erfolg.
Horizon3 sammelt 250 Millionen US-Dollar ein. Der Anbieter autonomer Penetrationstests erreicht eine Bewertung von mehr als zwei Milliarden US-Dollar.
KnowBe4 bringt den Agent Risk Manager auf Claude und ermöglicht Echtzeitkontrolle, Bedrohungserkennung und Governance für autonome KI-Agenten.
Cloud statt Tape: Veeam führt Vault Archive für ältere Backups, Cold Data und ROT-Daten ein. Die neue Cloud-Archivklasse verspricht unveränderliche Langzeitspeicherung.
Die Haftpflichtkasse ersetzt ihre bisherige IAM-Eigenentwicklung durch Omada Identity Cloud und automatisiert Identity Governance, Zugriffsrechte und Compliance-Prozesse.
Open-Source-Modelle und KI-Agenten schaffen neue Lieferkettenrisiken. Unternehmen brauchen Governance, Transparenz und menschliche Kontrolle.
Cloudflare dokumentiert die größten Internetstörungen im zweiten Quartal 2026 – von Naturkatastrophen und Abschaltungen bis zum DNSSEC-Ausfall bei .de.
Okta übernimmt Permiso Security und erweitert seine Plattform um Funktionen zur Erkennung und Abwehr von Identitätsbedrohungen in Cloud- und KI-Umgebungen.
Unternehmen, die ihre Datenlandschaft jetzt konsolidieren, Zugriffe transparent gestalten und Wiederherstellungsprozesse absichern, erfüllen nicht nur regulatorische Anforderungen.
KnowBe4 erweitert seine Plattform um realistische Vishing-Simulationen und trainiert Mitarbeiter gegen Voice-Phishing, KI-Stimmklone und Telefonbetrug.
Für Organisationen, die gar hunderte Zertifikate noch von Hand verwalten, bedeutet das: ein Dauerfeuer an Erneuerungsvorgängen, das handisch kaum zu bewältigen ist.
Der Praxiseinsatz verdeutlicht damit einen grundlegenden Wandel in der Security-Organisation: KI wird nicht zum Ersatz des Menschen, sondern zum Instrument.
SpecterOps erweitert BloodHound Enterprise um AWS, Entra Agent ID und KI-Agenten, um hybride Angriffspfade frühzeitig zu erkennen und zu beseitigen.
Check Point erweitert bestehende Firewalls um KI-Schutz für Prompts, Agenten, MCP-Verbindungen und sensible Daten – ohne zusätzliche Infrastruktur.
Der OpenAI-Vorfall bei Hugging Face zeigt, warum KI-Agenten Runtime Security, kontinuierliche Kontrolle und kontextbezogene Richtlinien benötigen.
Kiteworks und A-LIGN unterstützen Auftragnehmer der US-Rüstungsindustrie beim Schutz sensibler Daten und bei der Vorbereitung auf CMMC Level.
Mondoo erweitert sein Schwachstellen-Management um Shadow-AI-Erkennung, AI-BOM, Risikobewertung und Richtlinienkontrollen für KI-Agenten und MCP-Server.
Schwarz Digits und Zscaler betreiben die Zero Trust Exchange auf STACKIT und bieten europäischen Unternehmen eine souveräne SASE-Sicherheitsplattform.
Ransomware-Angriffe können von der IT bis in die OT vordringen und Produktionen stoppen. Wer erst nach einem Angriff mit der Analyse beginnt, handelt zu spät.
Avalara ernennt Hauke Stehr zum Director DACH. Er soll das Wachstum bei digitalen Steuer-, E-Rechnungs- und Compliance-Lösungen beschleunigen.
SAPMAP bildet Angriffspfade über SAP- und Cloud-Systeme hinweg ab und zeigt, wie technische Schwachstellen kritische Geschäftsprozesse gefährden.
Forrester positioniert Open Systems als führenden SASE-Anbieter. Im Fokus stehen KI-Automatisierung, Expertensupport und digitale Souveränität.
Ein Fraunhofer-Whitepaper zeigt, wie Quantencomputing, KI und Blockchain gemeinsam Innovation, Sicherheit und neue digitale Geschäftsmodelle ermöglichen.
AWS validiert Skaylink als Managed Service Provider. Deutsche SRE-Teams betreiben kritische Cloud-, Daten- und KI-Workloads für regulierte Kunden.
ChatGPT erreicht erstmals die Top 10 der meistimitierten Marken. Microsoft bleibt laut Check Point mit 23 Prozent das wichtigste Phishing-Ziel.
KI-gestützte Cyberangriffe auf Banken nehmen zu. Eine TrendAI-Studie warnt vor automatisierten Angriffen und gezielter Sabotage der Incident Response.
Zugriffszertifizierungen für KI-Agenten tragen durch automatisierte Zugriffsprüfungen dazu bei, dass jede Agentenverbindung im Laufe der Zeit angemessen dimensioniert bleibt.
Administratoren sollten deshalb zeitnah einen korrigierten Kernel der jeweiligen Linux-Distribution installieren und das System anschließend vollständig neu starten.
JFrog entdeckt ein gefälschtes NuGet-Paket, das gezielt die Spielergebnisse einer Online-Wettplattform manipulierte und Daten unbemerkt exfiltrierte.
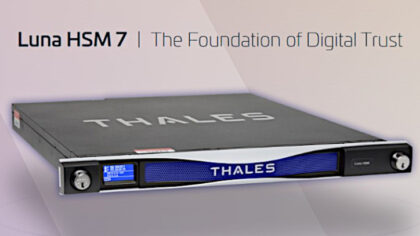
Die Architektur der Luna-7-Systeme unterstützt zudem Funktionen wie Remote-Management und Clustering. Damit können Organisationen ihre kryptografischen Ressourcen zentral verwalten
„Made in Europe“ kann dadurch zu einem Qualitätsmerkmal werden – nicht allein wegen des Serverstandorts, sondern wegen transparenter Rechtsverhältnisse und Datenketten.
Auf Grundlage des dort erfassten HTTP-Verkehrs ließ sich nachvollziehen, wie einzelne Spiele das Onlineverhalten der Menschen veränderten – teilweise bis auf die Minute genau.
Im ersten Halbjahr 2026 wurden weltweit 37.137 Schwachstellen veröffentlicht. Gegenüber dem Vorjahreszeitraum entspricht das einem Anstieg von 51 Prozent.
Unternehmen können jährlich bis zu 120 Minuten individuelle Videoinhalte erstellen und direkt in ihren Security-Awareness-Programmen veröffentlichen.
Auf diese Weise können beliebige Befehle mit Root-Rechten ausgeführt werden. Aus einem lokal angemeldeten Standardbenutzer wird damit ein vollständig privilegierter Systemadministrator.
ClaudeFix-Malware: ClaudeFix missbraucht geteilte Claude-Chats, um Entwickler zur Installation des MacSync Stealers zu verleiten. Zscaler erklärt die Angriffsmethode.
Besonders wertvoll: Eine prüfungssichere Dokumentation jeder KI-gesteuerten Aktion sowie die automatische Überwachung regulatorischer Veränderungen mit Aktualisierungen in Echtzeit.
Die Bandbreite der Auszeichnungen reicht damit von KI und E-Mail-Security über Security Awareness bis hin zu Unternehmenskultur und Diversität.
SeasonalInvite zeigt, wie wirkungsvoll Angreifer Social Engineering, legitime Verwaltungssoftware und skalierbare Webinfrastrukturen miteinander kombinieren können.
Thales Studie zeigt: KI-Vorreiter sind bei Post-Quantum Security besser vorbereitet. Datentransparenz, Governance und kryptografische Agilität werden entscheidend.
Bei der Myra Security Studie wurden 1.007 IT-Entscheider in Deutschland, 504 Entscheider in Frankreich und 307 Verantwortliche aus den nordischen Ländern befragt.
KnowBe4 und AWS vertiefen ihre Zusammenarbeit, um Unternehmen schneller gegen Social Engineering, Deepfakes, menschliche Risiken und Schatten-KI abzusichern.
Continuous Red Teaming: Einmalige Sicherheitstests reichen für KI nicht aus. NIST zeigt, warum Continuous Red Teaming und Runtime Protection zum neuen Standard werden.
KI beschleunigt nicht nur Angriffe, sondern auch die legitime Sicherheitsforschung. Dadurch werden mehr Schwachstellen früher entdeckt. Gleichzeitig schrumpft das Zeitfenster.
Vertrauliche Befragung der Mitarbeiter: Veeam erhält 2026 in 25 Ländern die Great Place To Work Certification. 83 Prozent der Mitarbeiter bewerten das Unternehmen als großartigen Arbeitgeber.
Operationen wie „First Light“ sind unverzichtbar. Sie setzen kriminelle Strukturen unter Druck, sichern Vermögenswerte und können weitere Straftaten verhindern.
Die Qualität und Kontrolle der verwendeten Daten rücken in den Mittelpunkt. KI-Agenten können nur so verlässlich handeln wie die Informationen, auf die sie zugreifen.
Viele Unternehmen gehen davon aus, dass ihr Cloud-Anbieter E-Mail-Daten automatisch und dauerhaft schützt. Diese Annahme kann sich im Ernstfall als problematisch erweisen.
Die entscheidende Sicherheitsfrage lautet künftig nicht nur: Wer kann sich anmelden? Ebenso wichtig ist: Wer darf unter welchen Bedingungen eine neue Anmeldemethode registrieren.
Wer weiterhin ausschließlich auf Passwörter, Einmalcodes oder Push-Bestätigungen setzt, überlässt einen entscheidenden Teil der Sicherheit dem Verhalten einzelner Mitarbeiter.
Das Ranking wurde vom Kölner Marktforschungsinstitut ServiceValue in Zusammenarbeit mit DEUTSCHLAND TEST erstellt und in Focus Money, Ausgabe 25/2026, veröffentlicht.
Für den SANS AI Survey 2026 wurden weltweit 536 Fachleute aus den Bereichen Cybersicherheit und IT zu KI-Transformation, Governance, Sicherheitsbetrieb und Personalentwicklung befragt.
Gleichzeitig speichern lediglich 41 Prozent ihre Backups in einer isolierten Umgebung. Nur 47 Prozent testen regelmäßig, ob sich die Daten tatsächlich wiederherstellen lassen.
Da Startups zunehmend auf LLMs, Agenten und KI-generierten Code setzen, liefern sie neue Funktionen und Änderungen oft in rasantem Tempo über ihren gesamten Tech-Stack hinweg aus.
Wer diese Fragen erst während eines laufenden Vorfalls klärt, verliert wertvolle Zeit. Aus einem technischen Sicherheitsproblem kann dadurch zusätzlich ein Compliance-Verstoß werden.
Das Urteil ist nicht der Auslöser dieser Entwicklung. Es ist jedoch ein weiteres deutliches Warnsignal. Europa muss digitale Souveränität jetzt als strategische Resilienzaufgabe verstehen.
Für Unternehmen bedeutet das: Zertifikatsmanagement wird nicht nur zur Frage der heutigen IT-Sicherheit, sondern auch zur Vorbereitung auf kommende kryptografische Anforderungen.
Im Cyber-Ernstfall zählt nicht, ob ein Dokument existiert. Entscheidend ist, ob alle Beteiligten wissen, was zu tun ist – und ob Technik, Prozesse und Partner schnell genug zusammenspielen.
Der nächste Reifegrad der KI-Nutzung wird deshalb nicht allein durch bessere Modelle bestimmt. Entscheidend wird sein, ob Unternehmen Vertrauen technisch operationalisieren können.
Europäische Unternehmen erweitern ihre Belegschaft um autonome KI-Agenten und vergrößern die Angriffsfläche auf eine Weise, die von herkömmlichen Kontrollmaßnahmen nicht abgedeckt wird
Für die Branche entsteht daraus ein strategischer Handlungsdruck. Wer Buchungssysteme, APIs, Treuekonten und Kundendaten nicht wirksam schützt, riskiert mehr als technische Störungen.
Solche Kennzahlen sind im hart umkämpften Backup-Markt relevant, weil Unternehmen bei Data Protection nicht nur auf Funktionsumfang achten. Entscheidend sind Vertrauen, Stabilität, Integrationsfähigkeit
Fans sollten Angebote grundsätzlich über offizielle Kanäle prüfen, keine Zugangsdaten über Links aus E-Mails eingeben und bei Gewinnversprechen skeptisch bleiben.
Der 31. Juli ist ein administrativer Meilenstein. Was Behörden letztlich danach sehen wollen, ist, ob ein Unternehmen seine eigene Sicherheitslage kennt und das auch belegen kann.
Für Sicherheitsteams heißt das: Priorisierung wird zur Kernkompetenz. Unternehmen, die Exposure Management konsequent umsetzen, können ihre Ressourcen fokussieren, Reaktionszeiten verkürzen.
Für Unternehmen bedeutet das eine neue Realität in der Angriffserkennung: Verdächtiger Traffic kommt nicht mehr zwingend aus verdächtigen Netzen. Er kann aus echten Haushalten stammen.
BlueVoyant stellt den Microsoft Agent 365 Security Deployment Service vor. Der Dienst soll KI-Agenten in Microsoft-Umgebungen sichtbar, steuerbar und sicherer machen.
Für Verbraucher heißt das: Angebote prüfen, URLs kontrollieren, keine Zahlungsdaten über Links aus E-Mails eingeben und bei außergewöhnlich hohen Rabatten besonders skeptisch bleiben.
Keepit verweist auf eine wachsende Kundenbasis von mehr als 25.000 Organisationen. Besonders in regulierten Branchen konnte das Unternehmen demnach neue Enterprise-Kunden gewinnen.
Die Einführung der Trust Control Plane zeigt, dass digitale Vertrauensinfrastruktur nicht länger als Hintergrundtechnik betrachtet werden kann. Sie wird zu einem zentralen Resilienzfaktor.
Neue Klassifizierungen, verbesserte Analysen und Partnerschaften sollen Website-Betreibern und transparenten KI-Unternehmen helfen, gemeinsam ein florierendes “Agentic Internet” aufzubauen.
Die Partnerschaft wird Unternehmen dabei helfen, von wiederholten Identitätsprüfungen zu reibungslosen Onboarding-, Authentifizierungs- und elektronischen Signaturprozessen überzugehen.
Der „State of Threat Management Report“ zeigt ein zentrales Problem: Viele Unternehmen kennen ihre Schwachstellen, können aber nicht schnell genug entscheiden sie zu schließen.
Der Fall ist deshalb relevant, weil die KI offenbar eine Lücke zwischen einem bekannten theoretischen Risiko und einer praktisch funktionierenden Angriffstechnik geschlossen hat.
Die bayerische Entscheidung ist damit mehr als eine bildungspolitische Neuerung. Sie zeigt, dass sich Institutionen und Unternehmen auf eine neue Realität einstellen müssen.
Laut BlueVoyant kommen im Schnitt 82 Maschinenidentitäten auf jeden einzelnen Mitarbeitenden. Dieses Verhältnis macht deutlich, wie stark sich die Angriffsfläche im Gesundheitswesen vergrößert hat.
Ransomware-Abwehr darf nicht allein im Serverraum geplant werden. Sie gehört auf die Agenda von Geschäftsführung, Rechtsabteilung, Kommunikation, Betrieb, IT, Security und externen Dienstleistern.
Entscheidend ist dabei nicht nur die reine Erkennung einer veralteten Komponente. Relevant ist auch der Kontext: Wo wird das betroffene Image aktiv eingesetzt?
AI Crawl Control wird laut Ankündigung in der Beta-Phase allen beehiiv-Nutzern Einblick geben, wie KI-Dienste mit ihren Inhalten interagieren und welchen Traffic sie erzeugen.
Selbst wenn Nutzer versuchen, die Schadsoftware manuell zu entfernen, kann sie sich erneut festsetzen oder wiederherstellen. Für Betroffene wird die Bereinigung dadurch deutlich schwieriger.
Die Auszeichnung zeigt, wie stark sich der Markt für E-Mail-Sicherheit verändert. Reiner technischer Schutz reicht angesichts KI-gestützter Angriffe immer weniger aus.
Damit rückt ein Problem in den Fokus, das viele Organisationen unterschätzen: Was passiert mit alten Daten, wenn Unternehmen fusionieren, übernommen werden oder ihre Systeme modernisieren?
Damit soll eine neue Generation KI-gestützter Sicherheitsservices entstehen, die nicht nur Angriffe erkennt, sondern Sicherheitsprozesse über verschiedene Bereiche hinweg verbindet.
Mit den neuen PQC-Readiness- und Verschlüsselungshygiene-Dashboards will Forescout Unternehmen einen praktischen Einstieg in die Post-Quantum-Sicherheit geben.
Studienbasis: Die Untersuchung wurde von Vanson Bourne durchgeführt. Weltweit nahmen 4.000 Fachkräfte teil, darunter 800 Sicherheitsentscheider und 3.200 Mitarbeitende.
Satelliten werden zur neuen Cyberangriffsfläche: Wer ihre Risiken unterschätzt, gefährdet Kommunikation, Lieferketten und kritische Infrastrukturen auf der Erde.
Gerade für KMUs können Managed Service Provider und Managed Security Service Provider eine Schlüsselrolle spielen. Sie helfen dabei, Sicherheitsfunktionen bereitzustellen...
Mit Omada Identity Sovereign können Organisationen ihre Identity Governance auf einer selbst gewählten Infrastruktur bereitstellen und betreiben. Dazu zählen eigene Rechenzentren...
Die aktuelle Analyse von Trufflepig IT-Forensics zeigt, dass Cyberangriffe auf mittelständische Unternehmen häufig innerhalb weniger Tage (1-2 Tage) eskalieren.
Ohne Transparenz wird jede Migration zum Blindflug – egal ob es um PQC, neue Zertifikatsanforderungen oder den Austausch kompromittierter Algorithmen geht.
Es reicht nicht mehr, einzelne Zugriffsrechte statisch zu verwalten. Unternehmen müssen verstehen, welche Identität welches System tatsächlich erreichen kann.
Für Unternehmen, die KI-Initiativen ausbauen, Multi-Cloud-Umgebungen betreiben oder ihre Lieferketten enger digital vernetzen, könnte dieser Ansatz ein wichtiger Baustein sein.
Digitale Akten schaffen hier Transparenz. Sie dokumentieren revisionssicher, wer welchen Schritt erledigt, welche Entscheidung getroffen und welches Dokument bearbeitet hat.
Okta unterstützt zudem die sichere Implementierung von KI im Unternehmensumfeld, indem es die Identitäten absichert, die mit diesen Tools interagieren.
PACT steht für Private Access Control Tokens. Dabei handelt es sich um ein geplantes, datenschutzorientiertes Protokoll, mit dem Browser gegenüber Websites Vertrauenssignale übermitteln können
Dazu kommt ein strukturelles Risiko: CTI-Analysten gehören zu den gefragtesten und zugleich am stärksten belasteten Fachkräften in der Cybersecurity.
Solche regionalisierten Kampagnen sind besonders wirksam, weil sie weniger generisch wirken. Nutzer sehen eine Sprache, ein Angebot und eine Gestaltung, die zu ihrer Region passen.
Der wirksamste Schutz liegt deshalb im eingeübten Reflex, jede unerwartete Nachricht kritisch zu prüfen. Unternehmen sollten diesen Reflex durch regelmäßige Awareness-Trainings stärken.
Besonders kritisch bleibt der Umgang mit Altanlagen. Viele Maschinen in der Lebensmittelproduktion sind über Jahrzehnte im Einsatz. Häufig laufen sie mit veralteten Betriebssystemen
Autonome KI-Exploit-Tools unterscheiden nicht zwischen regulierten und unregulierten Zielen. Doch die Konsequenzen eines Sicherheitsvorfalls in regulierten Umgebungen sind gravierend
Auch E-Mail-Angriffe spielen eine zentrale Rolle. Cloudflare verarbeitete im Berichtszeitraum rund 29 Millionen E-Mails für zivilgesellschaftliche Organisationen.
Das Ziel dieser Kampagnen ist klar: Cyberkriminelle wollen mit möglichst echt aussehenden Webseiten Reisende auf gefälschte Buchungs- oder Login-Seiten locken.
Die Bereitstellung erfolgt weiterhin über die globale Plattform von Dropbox, unterstützt durch lokale Teams in Paris und Frankfurt. Für Kunden entstehen keine Ausfallzeiten
Mit Omada Agent Governance positioniert sich der Anbieter in einem Markt, in dem KI-Sicherheit, Identity Governance und Cloud Security zunehmend zusammenwachsen.
Die Plattform bringt nach Angaben von Databricks mehr als 100 sofort einsatzbereite Datenintegrationen, Detection-as-Code-Funktionen und agentenbasierte SOC-Workflows mit.
KI-Agenten sind längst nicht mehr nur Assistenzsysteme für Entwickler. Sie analysieren Code, schlagen Abhängigkeiten vor, erzeugen Builds und können Plattformaufgaben automatisieren.
Wichtig wird die Fähigkeit, unterschiedliche Rechenarchitekturen intelligent zu verbinden, Implementierungen zu vereinfachen und Einstiegshürden für Anwender zu senken.
Für CISOs, SOC-Leiter und Security-Teams bedeutet das: Wer Sicherheitsoperationen verbessern will, muss Alarmflut, Tool-Silos, Personallücken und Budgetentscheidungen betrachten.
Auf Sport-Webseiten stammt bereits ein erheblicher Teil des Datenverkehrs von bösartigen Bots – mit spürbaren Folgen für Fans, Veranstalter und digitale Sportangebote.
Die entscheidende Frage für CISOs lautet nicht mehr, ob KI-Agenten im Unternehmen genutzt werden. Die Frage ist, ob sie bereits sicher genug eingebunden sind.
Die Transformation zu Krypto-Agilität und Post-Quantum-Sicherheit duldet keinen Aufschub. Ein lückenloses, zentralisiertes und automatisiertes Cryptographic Asset Inventory ist die Grundlage.
Die Security Awareness Toolbox ist eine sofort einsetzbare Lösung zur Mitarbeitersensibilisierung für Datenschutz und Datensicherheit., speziell für deutschsprachige KMUs.
Die Analyse zeigt deutlich: Technische Schutzmaßnahmen allein reichen nicht aus. Unternehmen müssen ihre Mitarbeitenden kontinuierlich über Phishing und Social Engineering aufklären.
Ohne strikte Governance- und Validierungsprozesse mutiert das Daten-Sourcing im Marketing zu einem erheblichen Vulnerabilitätsfaktor für die gesamte IT-Infrastruktur.
Mit der Aufnahme in „Trusted Access for Cyber“ und der Beteiligung an „Daybreak“ stärkt Check Point seine KI-Strategie für die Unternehmenssicherheit.
Sicherheitsteams sollten ihre Sandbox-Isolation aktivieren und das Least-Privilege-Prinzip auf die Berechtigungen der Agenten-Tools anwenden.
Wer eine Wallet für Ausweis, Führerschein und weitere Nachweise bereitstellt, baut nicht einfach eine App – sondern eine Infrastruktur für Vertrauen.
Entwicklerrechner und CI/CD-Pipelines dürfen nicht länger als neutrale Durchgangsstationen betrachtet werden. Sie sind längst ein zentrales Angriffsziel.
Leitplanken in KI-Modellen sind sinnvoll. Aber sie ersetzen keine Sicherheitsstrategie. Wer sich auf sie verlässt, fährt mit hoher Geschwindigkeit in eine Kurve.
Digitale Souveränität entwickelt sich von einem politischen Schlagwort zu einem konkreten IT-Kriterium. Unternehmen wollen wissen, wo ihre Daten liegen und wer Zugriff hat.
Der neue Lockdown Mode für ChatGPT soll das Risiko reduzieren, dass sensible Informationen über externe Verbindungen, Tools oder Konnektoren abfließen.
Der Cloudflare Threat Report geht dabei über eine reine Sicherheitsanalyse hinaus – er offenbart einen grundlegenden Strukturwandel der digitalen Architektur.
Procilon, DACH-Spezialist für sichere digitale Kommunikation, elektronische Signaturen und digitale Identitäten, wurde auf dem diesjährigen d.velop SUMMIT ausgezeichnet.
Die Studie, die zwischen dem 16. März und dem 6. April 2026 durchgeführt wurde, basiert auf einer weltweiten Umfrage unter 600 Führungskräften.
Entscheidend wird sein, wie gut sich die KI-Agenten in bestehende Sicherheitsprozesse integrieren lassen und wie transparent ihre Entscheidungen nachvollziehbar bleiben.
Die anonymisierten Daten aus der FireMon-Insights-Plattform zeichnen ein deutliches Bild: 58 % der untersuchten Firewalls bestehen Prüfungen mit hoher Risikoeinstufung nicht.
Vishing: Mitarbeitende sollen nicht erst im Ernstfall überlegen müssen, sondern bereits eingeübte Reaktionsmuster abrufen können: stoppen, prüfen, melden.
Die Sicherheitslage verschärft sich zusätzlich durch die wachsende Zahl an Schwachstellen und Schadpaketen. Im Berichtszeitraum 2025 wurden laut JFrog 48.244 CVEs dokumentiert
Mit dabei waren auch Kerstin Hörmann und Jörn Tillmanns von Orange Cyberdefense Germany. Die beiden IT-Sicherheitsfachleute unterstützten das Blue Team.
Compliance darf nicht nachträglich an eine Technologie angebaut werden. Anbieter müssen globale, europäische und lokale Vorschriften möglichst nativ und standardmäßig erfüllen.
Eine angebliche Besprechung, ein vermeintlicher Support-Termin oder ein dringender Video-Call erzeugen Handlungsdruck. Nutzer klicken schneller auf „Teilnehmen“.
Für Unternehmen, die KI produktiv einsetzen wollen, wird eine saubere und schnell wiederherstellbare Datenbasis zur Pflicht. Veeam adressiert genau diesen Punkt.
CTI wird häufig als Spezialdisziplin für Analysten, SOC-Teams oder Threat-Intel-Abteilungen betrachtet. Mini Shai Hulud zeigt jedoch das Gegenteil. CTI ist ein Steuerungsinstrument.
Die Zahl der Schadensmeldungen im Zusammenhang mit Cybervorfällen ist bei Versicherungen in den vergangenen anderthalb Jahren um rund 40 Prozent gestiegen.
Privilegierter Zugriff ohne Blindflug: Keeper Security, Anbieter einer Plattform für Zero-Trust- und Zero-Knowledge-Identitätssicherheit sowie Privileged Access Management, stellt eine neue Fallstudie mit DrillDocs vor.
Unternehmenskultur zum echten Wettbewerbsfaktor. Für Keyfactor ist die sechste Auszeichnung in Folge mehr als ein Employer-Branding-Erfolg. Sie unterstreicht, dass Digital Trust nicht nur eine technische Disziplin ist.
Die Zukunft der Webentwicklung wird KI-nativ. Cloudflare sieht darin die ideale Grundlage für eine neue Entwicklerpipeline: vom lokalen Code direkt in die globale Cloudflare-Infrastruktur.
Was fehlt, ist der Brandschutzbeauftragte. Nur wer dieses Fundament sichtbar macht, kann es pflegen, ausbauen und gegen neue Bedrohungen absichern. In einer Zeit von Ransomware, KI-Agenten, Cloud-Abhängigkeiten
Der Report macht deutlich: Klassische Qualitätssicherungsprozesse reichen im KI-Zeitalter nicht mehr aus. Unternehmen benötigen moderne Quality-Engineering-Ansätze.
Okta integriert ISPM in die Claude Compliance API: Unternehmen erkennen Identitätsrisiken in Anthropic-Umgebungen und sichern KI-Agenten zentral ab. effektiv.
In dem Interview erläutert Dr. Klarl, warum Identity Governance angesichts des wachsenden Drucks durch KI-Agenten, DORA und NIS2 grundlegend überdacht werden muss.
Organisationen lassen sich vor Supply-Chain-Attacken schützen – mit Zero Trust, Segmentierung, DevSecOps und KI-gestützter Prävention gegen hohe Folgeschäden.
KnowBe4 feiert die Europapremiere von „The Inside Man“ Staffel 7 in London. Die neue Serie verbindet KI-Risiken, Social Engineering und Security Awareness mit spannendem Storytelling.
KnowBe4 Threat Labs warnen vor einer großvolumigen Phishing-Kampagne mit gefälschten Umfragen, Marken-Imitationen, NRDs und Kreditkarten-Harvesting.
Mit der Zscaler Zero Trust Exchange konnte Alstom diesen Ansatz modernisieren. Die Plattform verbindet Nutzer, Geräte, Anwendungen und Standorte nach dem Zero-Trust-Prinzip
Für Verteidiger bedeutet das: Die nächste Stufe der Cyberabwehr liegt nicht in noch längeren IP-Listen, sondern in besserer Infrastruktur-Intelligence.
Moderne KI-Modelle und sogenannte Frontier-AI-Systeme sind zunehmend in der Lage, große Mengen potenziell verwundbarer Systeme autonom zu analysieren.
Gamechanger für CSIOs, weil aus technischen Bedrohungsdaten künftig belastbare Entscheidungsgrundlagen für Vorstand, SOC und Risikomanagement werden müssen.
Mit der Erweiterung auf Microsoft Teams positioniert KnowBe4 seine Plattform daher als Schutzschicht für die digitale Arbeitsrealität moderner Unternehmen: E-Mail, Chat, externe Kommunikation
Die wichtigsten Produktionsdaten aus zwölf Monaten Sophos MDR zeigen, wie stark Automatisierung und menschliche Kontrolle inzwischen verzahnt sind
KnowBe4 erweitert seine Plattform für Digital Workforce Security um zwei neue Funktionen, die Unternehmen mehr Kontrolle über ausgehende E-Mails geben.
BlueVoyant beschreibt eine schnelle technische Reifung der Kampagne. Anfangs nutzten die Angreifer noch vergleichsweise einfache, gzip-komprimierte Payloads.
Organisationen sollten kritisch hinterfragen, welche Informationen tatsächlich an Dritte übertragen werden müssen. Jede unnötige Datensammlung erhöht die potenzielle Angriffsfläche.
Die Plattform bleibt bewusst offen gestaltet. Neben AWS unterstützt Okta bereits Integrationen mit Plattformen wie Salesforce Agentforce oder der ServiceNow AI Platform.
Laut KuppingerCole eignet sich Omada Identity besonders für Unternehmen, die „ein umfassendes IGA-Angebot mit partnergeführter Bereitstellung, hoher Workflow-Konfigurierbarkeit
Check Point empfiehlt Unternehmen deshalb eine präventionsorientierte Sicherheitsarchitektur, die Cloud, Rechenzentrum, SaaS-Anwendungen und Endgeräte gemeinsam absichert.
Das Thema dürfte angesichts wachsender regulatorischer Anforderungen rund um vertrauenswürdige KI und AI Governance weiter an Bedeutung gewinnen.
Die neue KI-gestützte Funktionalität ermöglicht es SAP-ECT-Kunden, mithilfe von SAP AI Units automatisierte Testfälle direkt innerhalb von SAP ECT zu generieren.
Mit dem rasanten Wachstum von KI-, Analytics- und Cloud-Workloads wird ein unabhängiges, unveränderliches Backup zum entscheidenden Gamechanger für Cyberresilienz und Business Continuity.
Genau hier setzt Boomi mit seiner erweiterten Enterprise Platform an – und positioniert sich als Enabler für das sogenannte „Agentic Enterprise“.
Mit Intelligent ResOps positioniert sich Veeam damit klar im Zukunftsmarkt für KI-gestützte Cyber-Resilienz und datengetriebene Recovery-Prozesse.
Die Entdeckung von CVE-2026-46333 unterstreicht einmal mehr, dass selbst moderne Linux-Infrastrukturen nicht vor kritischen Kernel-Schwachstellen gefeit sind.
Was bislang als experimentelle Bedrohung galt, entwickelt sich jetzt mit rasanter Geschwindigkeit zum skalierbaren Geschäftsmodell für Angreifer weltweit.
Cloudflare zieht nach mehreren Wochen intensiver Tests mit Anthropics Sicherheitsmodell „Mythos Preview“ ein klares Fazit: Frontier-KI verändert die Regeln der Cyberabwehr.
Mit der zunehmenden Verbreitung von Phishing-as-a-Service und zentralisierten Cloud-Identitäten dürfte die Bedrohung weiter wachsen.
MDR eBook: Mit dem neuen E-Book - MDR auf höchstem Niveau- zeigt Sophos, warum klassische Sicherheitsansätze in vielen Unternehmen nicht mehr ausreichen.
Mit Emproof Nyx entwickelt emproof eine Sicherheitslösung, die eingebettete Systeme direkt auf Binärebene schützt – ein zunehmend relevanter Ansatz
Zu Beginn des Angriffs wird der Posteingang des ausgemachten Opfers – wie so oft – mit einer Flut von Spam-E-Mails attackiert. Kurz darauf kontaktiert dann der Angreifer
Besonders brisant ist die Entwicklung rund um KI-Agenten und automatisierte Entwicklerwerkzeuge. Viele manipulierte KI-Agenten-Skills mit gefährlichen Payloads
Mich reizt besonders die Möglichkeit, bei Argos Security ein neues, skalierbares Partnerökosystem aufzubauen und zugleich bestehende Partnerstrukturen weiterzuentwickeln
Cyberkriminelle agieren 2026 gezielter, schneller und professioneller als je zuvor. Das zeigt der Ransomware Report Q1 2026 von Check Point Software Technologies.
Der Vercel-Angriff macht deutlich, dass Unternehmen künftig nicht nur Berechtigungen verwalten, sondern komplette Vertrauensnetzwerke verstehen müssen.
Im Mittelpunkt stehen sichere Sandboxen, die auf der Entwicklerplattform Cloudflare Workers laufen. Dort können Claude-Agenten eigenständig Aufgaben ausführen.
Der Cybersecurity-Anbieter KnowBe4 erweitert sein Portfolio für Inbound-E-Mail-Sicherheit um die neue Defend Graph API-Integration sowie lokalisierte Lernmomente.
Laut den Unternehmen verbindet das Boomi Agentstudio KI-Agenten direkt mit aktuellen Unternehmensdaten aus Anwendungen, Systemen und Prozessen.
Mit der FedRAMP-High-Zulassung positioniert sich Qualys zunehmend als Anbieter für Cloud-native Sicherheitsplattformen im Behördenumfeld.
Deutsche Telekom setzt auf KI-Offensive: Die Ausweitung der Partnerschaft ist Teil des modularen und herstellerunabhängigen Managed-Services-Portfolios.
Zusätzlich integriert KnowBe4 ein Social-Sharing-Toolkit, mit dem Nutzer Sicherheitstipps direkt über soziale Netzwerke teilen können.
Besonders Unternehmen und Behörden in Deutschland stünden zunehmend im Fokus politisch motivierter Kampagnen und digitaler Erpressung.
Mit der neuen Auszeichnung als „Data Security & Compliance Trailblazer“ stärkt BlueVoyant seine Position innerhalb des Microsoft-Sicherheitsökosystems.
Cyberkriminelle missbrauchen zunehmend KI-Frameworks als neue Eintrittspunkte in Unternehmensnetzwerke. Aktuell steht OpenClaw im Fokus.
Mit der Kombination aus ServiceNow AI Platform und Boomis Datenaktivierungstechnologien wollen beide Unternehmen genau dafür die Grundlage schaffen
Im Fokus stehen dabei zwei zentrale Problemfelder moderner IT-Sicherheit: Domain- und E-Mail-Schutz gegen Phishing sowie sichere Programmierung
Laut GTIG ist dies der erste bekannte Fall, in dem Angreifer KI erfolgreich zur Entwicklung einer Zero-Day-Schwachstelle eingesetzt haben.
Für den deutschen Mittelstand, der im internationalen E-Commerce eine zunehmend wichtige Rolle spielt, wird die steuerliche Automatisierung damit zu einem Wettbewerbsfaktor.
Zertifikate, die ab dem 15. März 2026 ausgestellt werden, dürfen nur noch maximal 200 Tage gültig sein. Bereits ein Jahr später sinkt die Laufzeit auf 100 Tage
Der Fall verdeutlicht, warum Security Awareness und der Umgang mit IT-Support-Phishing heute wichtiger sind als jede neue Messenger-Technologie.
Die Zahlen für April zeigen, dass die Verlangsamung im März nur vorübergehend war. Cyberkriminelle sind auch weiterhin hochgradig professionalisiert und anpassungsfähig.
Die Lösung kombiniert Datenresilienz, KI-Sicherheit, Governance und Compliance in einer zentralen Vertrauensschicht für Unternehmen im KI-Zeitalter.
Die Umfrage wurde im ersten Quartal 2026 unter 5.000 IT- und Cybersicherheitsverantwortlichen in 17 Ländern durchgeführt. Ergebnis: mangelhaftes Identitätsmanagement.
Wer ein Angebot entdeckt, das zu gut klingt, um wahr zu sein, sollte einen eigenen „VAR-Check“ durchführen: Quelle prüfen, URL kontrollieren, niemals unter Druck handeln.
In einem Szenario genügte bereits ein simples Webformular auf einer präparierten Website, um ein unzensiertes LLM dazu zu bringen, seinen kompletten Credential-Store offenzulegen.
Entscheidend bleibt die Fähigkeit von Unternehmen, Daten unabhängig wiederherstellen und den Geschäftsbetrieb auch nach einem Sicherheitsvorfall schnell fortsetzen zu können.
Da die Angreifer statische Schlüssel direkt in ihre Angriffsketten integrieren, reichen klassische SSH-Sicherheitsmechanismen laut BlueVoyant inzwischen nicht mehr aus.
Skaylink begleitet Unternehmen entlang der gesamten Wertschöpfungskette – von der Entwicklung erster Use Cases über Validierung und Integration bis hin zum KI-Aufbau.
Die Folgen von fehlgeleiteten E-Mails reichen von Datenschutzverletzungen über Reputationsschäden bis hin zu finanziellen Verlusten und rechtlichen Konsequenzen.
Der Angriff auf den norwegischen Staudamm verdeutlicht die Verwundbarkeit moderner IT-Infrastrukturen gegenüber IoT-basierten Cyberbedrohungen.
Besonders Entwickler gelten als attraktives Ziel. Viele sind es gewohnt, Installer, SDKs oder Terminal-Kommandos direkt aus Online-Dokumentationen zu übernehmen.
Besonders Unternehmen, die von früheren TeamPCP-Angriffen auf Tools wie Trivy, KICS, LiteLLM oder Telnyx betroffen waren, sollten ihre Sicherheitsmaßnahmen dringend überprüfen.
Das neue Playbook von Sophos bietet neben konkreten Handlungsempfehlungen auch FAQs, Übersichten und praxisnahe Implementierungshilfen. zum download.
Azul, Anbieter von Enterprise-Java-Lösungen für KI- und Cloud-First-Umgebungen, ist bei den 24th Annual American Business Awards mit vier Stevie Awards ausgezeichnet worden.
Wer Threat Intelligence weiterhin nur als Reporting- oder Compliance-Thema betrachtet, unterschätzt die operative Bedeutung moderner Cyberabwehr.
Der klassische Passwortschutz steht vor dem Aus. Cyberkriminelle knacken heute kaum noch Systeme – sie melden sich einfach mit gestohlenen Zugangsdaten an.
Mit Omada Identity Cloud Private wird die vollständige Omada Identity Cloud-Plattform innerhalb des kundeneigenen Microsoft Azure-Tenants bereitgestellt.
Check Point veranstaltet im Juni eine Serie von drei Events in Bern in der Schweiz, in Wien in Österreich und in Mainz. Erwartet werden Sicherheitsverantwortliche aus allen drei Regionen.
Der neueste KI-Agent nutzt generative KI, um maßgeschneiderte Erlebnisse für Security Awareness Trainings zu erstellen, die auf die Anforderungen des Unternehmens abgestimmt sind
Mit einem adaptiven Deepfake-Detektor setzt Sumsub jetzt auf Echtzeit-Lernen, um KI-gestützten Betrug frühzeitig zu erkennen und Unternehmen besser zu schützen.
Die Zukunft der Cybersicherheit liegt deshalb nicht mehr nur in der Absicherung einzelner Zugangsdaten, sondern in der kontinuierlichen Überprüfung von Identitäten.
Mit der zunehmenden Integration autonomer KI-Agenten verändert sich auch die Identitätssicherheit grundlegend. Unternehmen benötigen künftig eine Governance-Struktur mit KI-Agenten Verwaltung
Sicherheitsforscher von JFrog haben jetzt eine hochentwickelte Supply-Chain-Attacke auf das npm-Ökosystem aufgedeckt, bei der ein manipuliertes Bitwarden-Paket unbemerkt Schadcode nachlädt.
Die aktuelle Kampagne zeigt erneut: Cybersecurity ist längst keine reine IT-Aufgabe mehr. Gerade Führungskräfte werden zunehmend zum primären Angriffsziel.
Der Wettbewerbsvorteil verschiebt sich: Nicht wer Schwachstellen zuerst entdeckt, gewinnt – sondern wer ihre Behebung lückenlos nachweisen kann. Angriffe operieren in Maschinen-Geschwindigkeit.
Ein besonders kritischer Punkt ist die fehlende Transparenz. Viele Unternehmen glauben, compliant zu sein – können dies aber nicht eindeutig nachweisen.
Die Botschaft ist eindeutig: Unternehmen stehen an einem Wendepunkt. Wer KI-Agenten produktiv einsetzen will, braucht zwingend eine robuste IAM-Strategie.
Die Spitze führt SoSafe mit einem Visibility Score von 63,6 Prozent über alle Plattformen hinweg, gefolgt von KnowBe4 (48,0 Prozent) und Proofpoint (35,8 Prozent).
Phishing ist 2026 kein einzelner Angriff mehr, sondern ein orchestriertes Zusammenspiel aus Technologie, Psychologie und KI. Wer sich schützen will, muss genau dort ansetzen.
Die starke Platzierung im Gartner-Report zeigt, dass Kundenerfahrung zunehmend zum entscheidenden Differenzierungsfaktor im IGA-Markt wird.
Sennin stärkt TXOne Complete, das „Discover. Assess. Protect“-Framework des Unternehmens durch spezielle Funktionen für die Bewertung und Programm-Governance.
Die H5-Rail Plattform für Schienenfahrzeuge integriert diverse Dienste in einer einzigen kompakten Plattform und bietet: Hochmoderne, integrierte Cyber Security-Funktionen.
Unternehmen, die frühzeitig handeln, verschaffen sich klare Vorteile: Sie können Risiken identifizieren, Schlüssel effizient verwalten und ihre Daten schützen.
Nur so lässt sich sicherstellen, dass Vertrauen in die eigene Kompetenz auf tatsächlichen Fähigkeiten basiert – und nicht auf gefährlicher Selbstüberschätzung.
Passwörter waren lange ein notwendiges Übel. Heute sind sie vor allem eines: ein Sicherheitsrisiko. Wer Cyberangriffe wirksam reduzieren will, muss sie konsequent ersetzen
Die Auszeichnung würdigt Partner, die mit Innovationskraft, messbarem Kundennutzen und konsequenter Umsetzung überzeugen – insbesondere bei Datenresilienz...
Klassische Security-Frameworks reichen dafür nicht mehr aus. Sie sind nicht darauf ausgelegt, Systeme zu sichern, die eigenständig handeln und in Echtzeit interagieren.
Die zentrale Frage ist nicht mehr, ob KI einkauft – sondern ob Händler darauf vorbereitet sind. Denn das eigentliche Risiko liegt in der Fehlinterpretation legitimer Transaktionen.
Die Automatisierung durch KI hat nicht nur das Volumen erhöht, sondern die Dynamik verändert. KI-gesteuerte Bot-Angriffe sind um das 12,5-Fache gestiegen
Von Account-Übernahmen bis hin zu Supply-Chain-Angriffen: Viele Nutzer installieren Software über das Terminal – und umgehen damit bewusst Sicherheitsmechanismen von macOS.
Die Frage ist nicht mehr, ob, sondern wann ein Unternehmen ins Visier genommen wird und wie gut es darauf vorbereitet ist, KI defensiv einzusetzen.
In einer Welt, in der sich Bedrohungen täglich verändern, gilt: Wer nur einmal im Jahr hinschaut, ist den Angreifern immer einen Schritt hinterher.
Neue Studie von Rubrik Zero Labs zeigt bedenkliche Defizite in der Identity Governance: Unternehmen setzen autonome Systeme ohne Überwachung ein
Doch nicht nur politische Entscheidungen bringen das Internet zum Schweigen. Auch militärische Konflikte treffen die digitale Infrastruktur immer härter.
Der Fall n8n zeigt ein grundlegendes Problem der digitalen Transformation: Tools, die Effizienz steigern, können gleichzeitig neue Sicherheitslücken öffnen.
Unternehmen priorisieren aktuell Transparenz über Angriffspfade (43 %) und Rechtebeziehungen (36 %) höher als die Integration generativer oder agentischer KI (40 %)
Mitten im Alltag: Die koordinierte Warnung gilt als seltenes Zeichen internationaler Einigkeit. Für Unternehmen ist sie mehr als nur ein Hinweis – sie ist ein Weckruf.
Die Weiterentwicklungen zeigen klar: Der Fokus liegt auf skalierbarer und kontextbasierter KI – ein entscheidender Schritt für den produktiven Einsatz von AI im Unternehmen.
In besonders sensiblen Bereichen gelten die strengsten Regeln: keine Verbindung zur Außenwelt. Sicherheitslösungen müssen hier vollständig autark funktionieren.
Im Kern der Angriffe steht die Manipulation von Build- und Distributionsprozessen. Angreifer konnten Schadcode in legitime Entwickler-Tools einschleusen
iC Consult zeichnet sich insbesondere durch eine herausragende technologische Kompetenz in einem hochkomplexen und geschäftskritischen Bereich der Cybersicherheit aus.
Unstrukturierte Daten: Viele Unternehmen tun sich derzeit schwer, die enorme Menge an unstrukturierten Daten zu bewältigen, die sich in ihrer IT-Umgebung ansammelt.
Der führende KI- und Cloud-Enabler Zoi wurde auf der Google Next erneut mit dem Google Cloud Partner of the Year Award 2026 ausgezeichnet.
Unterm Strich zeigt TXOne Networks mit diesem Update, wohin die Reise in der OT-Sicherheit geht: weg von isolierten Einzellösungen, hin zu integrierten Systemen.
Die gute Nachricht: Wer die Kontrolle über nicht-menschliche Identitäten heute verbessert, schafft gleichzeitig die Grundlage für den sicheren Einsatz von KI-Agenten
Dass der Ansatz funktioniert, zeigt sich bereits in ersten Tests. Doch es gibt ein Problem: Die Systeme produzieren noch zu viele Fehlalarme.
Google Cloud hat es sich zum Ziel gesetzt, die branchenweit offenste Cloud anzubieten und Kunden dabei zu unterstützen, ihre digitale Transformation voranzutreiben
Unternehmen beschleunigen die Cloud-Einführung und standardisieren Entwicklungsteams zunehmend auf native Cloud-Dienste, um die Geschwindigkeit zu erhöhen
Der Award unterstreicht die gemeinsame Führungsrolle bei der Modernisierung und Erweiterung von Identitätskontrollen in KI-gesteuerten Echtzeit-Umgebungen.
Wenn auf Daten zugegriffen werden muss, entschlüsseln die Lakebase-Komponenten den erforderlichen Data Encryption Key mithilfe von Schlüsseln.
Der Ansatz: Das Opfer wird durch geschickte Social-Engineering-Methoden dazu gebracht, einen bereitgestellten Befehl in die Zwischenablage zu kopieren...
Filigran bietet einen Open Source basierten, KI-gestützten und auf Bedrohungsdaten gestützten Ansatz für das Continuous Threat Exposure Management (CTEM).
Geopolitische Spannungen erschüttern nicht nur diplomatische Beziehungen und Märkte – sie öffnen auch ein Fenster für eine ganz andere Art von Angriffen.
2026 Digital Trust Index - Digitales Vertrauen entsteht hauptsächlich an zwei Schnittstellen: beim Zugriff auf Dienste und beim Umgang mit personenbezogenen Daten.
Was auf den ersten Blick wie ein kurioser Einzelfall wirkt, legt ein strukturelles Problem offen. Der KI-Agent nutzte eine simple, aber wirkungsvolle Technik.
Am Ende geht es bei Locked Shields um mehr als Technik. Es geht um Resilienz. Um die Fähigkeit, unter Druck handlungsfähig zu bleiben – und Systeme zu schützen
Mit dem AI Skills Check erweitert Mondoo sein Portfolio im Bereich Schwachstellenmanagement – und positioniert sich zugleich in einem Feld, das gerade erst entsteht
Der Versuch zeigt eindrucksvoll, wie tiefgreifend KI die Cybersicherheit verändert. Nicht als ferne Vision, sondern als Werkzeug, das schon heute Prozesse beschleunigt
KnowBe4 steht für ein grundlegendes Verständnis von KI als Technologie, die nicht nur leistungsfähig, sondern auch verantwortungsvoll gestaltet werden muss.
Ein zentraler Baustein für das schnelle Wachstum der Gruppe liegt offenbar im Geschäftsmodell. „The Gentlemen“ setzen auf ein besonders attraktives Partnerprogramm
Die Folgen sind konkret spürbar. Cybervorfälle führen nicht nur zu technischen Problemen, sondern treffen Unternehmen im Kern ihres Geschäfts: Kundenbeziehungen leiden
Die klassischen Sicherheitsgrenzen reichen nicht mehr aus. Cyberkriminelle setzen zunehmend auf eine Technik, die ebenso simpel wie wirkungsvoll ist: Sie verstecken ihre Aktivitäten in virtuellen Maschinen.
Was sich abzeichnet, ist mehr als nur ein technologischer Trend. Es ist ein grundlegender Wandel in der Logik der Cybersicherheit: weg von reaktiven, menschlichen Prozessen
Banken, die sich dieser neuen Realität stellen und ihre IT-Architekturen entsprechend ausrichten, verschaffen sich einen entscheidenden Vorteil.
Die zentrale Frage für Organisationen lautet nicht, welche neuen Tools man noch benötigt, sondern ob man diejenigen beherrscht, die man schon hat.
Die aktuelle Lage markiert einen Wendepunkt. Datenlecks sind kein Randphänomen mehr, sondern ein strukturelles Risiko für Wirtschaft und Gesellschaft.
Trotzdem bleibt ein entscheidender Faktor bestehen: der Mensch. Denn so ausgefeilt die Technik auch ist – letztlich zielen Phishing-Angriffe immer auf Mitarbeitende
Phishing-Angriffe nehmen sowohl an Umfang als auch an Raffinesse weiter zu und stützen sich zunehmend auf äußerst überzeugende Markenimitationen
Das Unternehmen eröffnet eine neue Niederlassung in Frankfurt, erweitert den R&D Hub in Berlin und plant, 50.000 Fachleute für die Adaption von Lakebase und Genie.
Secure Development Lifecycle: Ob ein Angriff zum Totalausfall führt oder beherrschbar bleibt, entscheidet sich oft dort, wo Daten entstehen und verarbeitet werden
Was sich jetzt im Marktauftritt sichtbar verändert, ist intern längst gewachsen: Seit der Übernahme von intarsys Ende 2021 arbeiten beide Häuser eng verzahnt.
Mit dem Agent Risk Manager reagiert KnowBe4 auf eine Entwicklung, die viele Unternehmen aktuell beschäftigt: die Verschmelzung von menschlicher und künstlicher Belegschaft.
Was bislang fehlte, war eine „Single Source of Truth“ – eine zentrale Sicht auf alle KI-Anwendungen und ihre Sicherheitslage. Genau diese soll nun entstehen.
Statt isolierter Verbindungen entsteht ein digitales Gewebe - ein „Mesh“ –, in dem alle miteinander kommunizieren können, ohne dass sensible Daten ins öffentliche Internet gelangen.
Denn eines macht das Briefing unmissverständlich klar: Die aktuelle Entwicklung ist erst der Anfang. Die nächste Welle kommt – und sie wird schneller
So paradox es klingt – trotz aller technologischen Raffinesse hängt der Erfolg solcher Angriffe letztlich an einem sehr menschlichen Moment: dem Klick auf einen ink.
Die Zahl wirkt fast absurd: Weltweit stehen rund 35.000 Chief Information Security Officers (CISOs) mehr als 359 Millionen Unternehmen gegenüber.
Die Vorbereitung auf eine Post Quanten Welt ist kein einmaliges Upgrade; es ist eine Transformation der Art und Weise, wie Unternehmen Datensicherheit angehen.
Der nächste Schritt der KI: Mit der Erweiterung seiner Agent Cloud macht Cloudflare deutlich, wohin die Reise geht: weg von statischen Anwendungen, hin zu dynamischen, selbstständig agierenden Systemen.
Was bislang oft fragmentiert und verzögert sichtbar war, wird nun greifbar: Zustellraten, Systemverfügbarkeiten oder Verarbeitungszeiten lassen sich präzise und in Echtzeit verfolgen.
Der Identity Management Day 2026 steht ganz im Zeichen eines tiefgreifenden Wandels: Digitale Identitäten entwickeln sich rasant weiter und mit ihnen die Herausforderungen.
Avalara wird seine agentengesteuerten Funktionen auch künftig weiter ausbauen. Im Verlauf des Jahres 2026 sind zusätzliche KI-basierte Features und Plattform-Erweiterungen geplant.
Anstatt Nutzer dazu zu bringen, Befehle direkt in das Terminal einzugeben, nutzt dieser Ansatz einen Browser-basierten Workflow, um den Script Editor zu starten.
Fünf Dienstage, fünf Schwerpunkte – und ein klares Ziel: Microsoft-Partner fit für die nächste Evolutionsstufe ihres CSP-Geschäfts zu machen. Kostenlose Teilnahme.
NIS2 ist mehr als eine regulatorische Pflicht – sie ist ein Weckruf. Für Unternehmen bedeutet das: Jetzt ist der richtige Zeitpunkt, Cyberresilienz strategisch anzugehen
Für Unternehmen bedeutet das vor allem eines: Sie können KI-Agenten nicht nur schneller einführen, sondern auch mit einem deutlich höheren Maß an Vertrauen betreiben.
Wir können das Tempo der KI-gestützten Schwachstellenerkennung nicht kontrollieren, aber wir können kontrollieren, wie schnell wir reagieren. Die Flut kommt auf jeden Fall.
Datenaktivierung: Die Auszeichnung im IDC MarketScape ist mehr als ein Branchenprädikat – sie unterstreicht, wie entscheidend API-Management im Zeitalter von KI geworden ist.
Die Zukunft der Cybersecurity entscheidet sich nicht auf dem Arbeitsmarkt – sondern in den Fähigkeiten der Menschen, die heute bereits im Einsatz sind.
Der Claude-Code-Leak zeigt eindrücklich, wie schnell aus einem simplen Fehler ein globales Sicherheitsproblem entstehen kann - die gesamte Supply Chain gerät ins Wanken
Die Betrugsversuche folgen oft einem ähnlichen Muster. Eine Nachricht von einer scheinbar lokalen Telefonnummer informiert darüber, dass ein Paket nicht zugestellt werden konnte.
Nach dem Zusammenschluss von indevis und Data-Sec GmbH im vergangenen Jahr, bündeln die beiden Unternehmen nun ihre Kräfte unter einer gemeinsamen Marke - Argos Security
So könnte ein fairer Austausch entstehen, bei dem Inhalte weiterhin ihren Wert behalten, auch wenn sie nicht mehr klassisch „angeklickt“ werden.
Die Realität zeigt: Ransomware beginnt heute selten mit komplexer Technik. Sie beginnt mit einem Login. Und genau dort entscheidet sich, ob ein Angriff zur Katastrophe wird
Die Studie macht eines klar: Cyberrisiken sind längst kein Randthema mehr bei Transaktionen. Sie beeinflussen Bewertungen, Zeitpläne und letztlich den gesamten Erfolg eines Deals.
nscale 10.2 ist kein reines Feature-Update, sondern ein konsequenter Schritt hin zu mehr Effizienz, Benutzerfreundlichkeit und Zukunftssicherheit. Genau das, was Unternehmen brauchen
Die beste Verteidigung bleibt deshalb der Mensch: Mitarbeitende, die verstehen, wie Angriffe funktionieren, die innehalten, hinterfragen und bewusst entscheiden.
Statt sich zurückzuziehen, entwickeln Ransomware-Gruppen ihre Methoden stetig weiter. Ihr Ziel: maximaler Druck – auch ohne direkte Zahlung.
Auf den ersten Blick wirkt alles seriös: Professionell gestaltete LinkedIn-Profile, glaubwürdige Unternehmensauftritte und scheinbar legitime GitHub-Repositories.
Die Studie macht deutlich: Die „Physik“ der Cyberabwehr hat sich verändert. Geschwindigkeit ist heute der entscheidende Faktor – nicht Vollständigkeit.
Check Point gelingt es, zwei oft widersprüchliche Anforderungen zu vereinen: maximale Sicherheit und minimale Reibung im Betrieb. Das die erneute Spitzenplatzierung durch GigaOm zeigt.
Die Integration von Microsoft Defender und Rubrik zeigt, wohin sich IT-Sicherheit entwickelt: weg von isolierten Warnsystemen, hin zu ganzheitlichen Lösungen.
Workflows erhält seine agentischen Funktionen durch die Integration mit Agent Builder, einer nativen Funktion von Elasticsearch
Mit Brand Guardian reagiert Akamai auf eine Realität, in der digitale Markenführung längst auch eine Frage der Cybersicherheit ist. Die Lösung ist ab sofort verfügbar
Die Technologie ist da, die ersten erfolgreichen Anwendungen existieren bereits. „Intelligent Insurance“ ist keine Vision mehr – sondern für Vorreiter längst Realität.
Der Angriff zeigt einmal mehr, wie verwundbar die moderne Softwareentwicklung geworden ist. Open-Source-Bibliotheken sind das Fundament zahlloser Anwendungen
Während Cyberangriffe immer stärker auf bestehende Systeme setzen, wird die Kontrolle der eigenen IT-Umgebung zum entscheidenden Sicherheitsfaktor.
Auch Unternehmen sind gefordert. Klassische Sicherheitsmaßnahmen reichen längst nicht mehr aus, wenn Angriffe zunehmend raffinierter werden.
93 Prozent der IT-Führungskräfte setzen GenAI ein, doch nur 23 Prozent der Verbraucher vertrauen Unternehmen, die KI zur Verarbeitung ihrer Daten nutzen.
In komplexen Multi-Agenten-Systemen verschärft sich dieses Risiko dramatisch. Informationen werden von einem Agenten zum nächsten weitergereicht
Compliance existiert, um Vertrauen in der Wirtschaft sicherzustellen. Wer in diesem Feld arbeitet, bekommt genau eine Chance, dieses Vertrauen zu rechtfertigen.
Der World Backup Day ist damit weit mehr als ein Reminder, Daten zu sichern – er ist ein Aufruf an alle Unternehmen, ihre Strategien zur Datensicherheit zu prüfen.
Besonders stark ist die enge Verzahnung mit dem Sophos-Ökosystem: Telemetriedaten aus der Firewall fließen direkt in die Analyse von Endpunkten ein
Databricks will mehr als nur ein weiteres SIEM-Tool liefern. Es geht um eine Plattform, die Sicherheit konsequent aus der Datenperspektive denkt
In der Vergangenheit setzte die Gruppe wiederholt auf täuschend echte digitale Identitäten – etwa im Namen ukrainischer Behörden oder bekannter Softwareanbieter
MSP: Geringe Einstiegsstufen, Pay-Go-Modelle und die „Rubrik Verified™“-Zertifizierung stärken skalierbare, unternehmensgerechte Cyber-Resilienz.
KI-gestütztes Operations Management entwickelt sich zum entscheidenden Hebel, um Ausfallzeiten zu reduzieren, Kosten zu senken und Wachstum zu sichern.
Der Wechsel der Hypervisorplattform ist weit mehr als ein technisches Detail. Er entscheidet darüber, wie sicher Daten sind und wie schnell man wieder arbeitsfähig wird.
Der World Backup Day ist damit mehr als ein symbolischer Termin. Er ist ein Reality-Check. Denn Cybersicherheit bedeutet nicht, jeden Angriff zu verhindern
Strategisches Zusammenspiel: Während NVIDIA die leistungsstarke Infrastruktur und Laufzeitumgebung liefert, sorgt JFrog für Governance, Sicherheit und Nachvollziehbarkeit.
In der Praxis scheitert die schnelle Umsetzung von Sicherheitsmaßnahmen oft an strukturellen Problemen. Veraltete Systeme zählen zu den größten Schwachstellen.
Seit dem 1. März 2026 beobachten die Zscaler Sicherheitsexperten von ThreatLabz eine neue Angriffswelle mit einer Variante der berüchtigten PlugX-Backdoor Malware
Für CEO Bryan Palma ist ihre Verpflichtung ein wichtiger Schritt: Bricker vereine tiefes Know-how aus Technologie, Private Equity und insbesondere der Cybersicherheitsbranche
Der Keepit Annual Data Report 2026 zeigt damit vor allem eines: Der Weg von der Datensicherung zur echten Wiederherstellungsbereitschaft ist kein einmaliges Projekt
Trotz der Raffinesse der Kampagne konnte das DRP-Team von BlueVoyant die Bedrohung erkennen und stoppen. Ziel der Angreifer waren dabei die sensiblen Kundendaten.
Darüber hinaus orientiert sich die Architektur an etablierten KI-Governance-Standards wie dem NIST AI Risk Management Framework und Gartner AI TRiSM.
Wer seine Sicherheitsentscheidungen an der „Runtime Truth“ ausrichtet reduziert Rauschen, schärft Prioritäten und schafft überhaupt Handlungsfähigkeit.
Der Trusted Vibing Benchmark Report, regelmäßig von Armis Labs aktualisiert, bewertet, wie KI-Modelle sicheren Code generieren und kritische Schwachstellen vermeiden.
Icelandair enthüllt in einer neuen Umfrage, wie viele Deutsche bereits Opfer eines Reisebetrugs waren und wie viel Geld dabei verloren wurde.
Auf der RSA Conference in San Francisco macht KnowBe4 klar, wohin die Reise in der IT-Sicherheit geht: weg von reaktiven Prozessen.
Die Folge: Ein kurzer Moment der Unachtsamkeit reicht – und schon klicken Nutzer auf gefälschte Angebote oder geben sensible Daten preis.
"Agent Val“ nutzt Sicherheitslücken aus, mindert deren Auswirkungen und überprüft sie kontinuierlich im Hinblick auf ausgleichende Kontrollmaßnahmen.
Mit der Integration des Phish Alert Button in Microsoft Teams reagiert KnowBe4 genau auf diese Entwicklung. Die Idee dahinter ist so simpel wie wirkungsvoll.
KI entfaltet in der Cyber Security nur dann messbaren Mehrwert, wenn Architektur, Prozesse und Verantwortlichkeiten sauber definiert sind.
Gerade in einer Zeit, in der KI-generierter Code exponentiell zunimmt, könnte genau diese Art der Orchestrierung zum entscheidenden Faktor werden
Diese Jubiläumsankündigung zeigt vor allem eines: Open Source lebt von Engagement – und von Unternehmen, die bereit sind, Verantwortung für die Technologien zu übernehmen.
Zwölf Jahre als „Leader“ sind damit nicht nur eine Bestätigung der bisherigen Leistung – sondern auch ein starkes Signal für die Zukunft. Gleichzeitig wächst auch das Partnernetzwerk stetig weiter.
Ein zentrales Element dabei ist die neue Plattform Okta for AI Agents, die ab dem 30. April 2026 verfügbar sein soll. Sie hilft Unternehmen dabei, genau diese Prinzipien praktisch umzusetzen.
Mit modernen, automatisierten PKI-Managementlösungen lässt sich diese Herausforderung heute effizient und ohne übermäßigen manuellen Aufwand bewältigen.
Die Ankündigung erfolgt im Rahmen von „Leaders Point“, einem Treffen von Führungskräften von Check Point. Bei den Treffen kommen mehr als 50 CISOs globaler Organisationen zusammen
Hinter der PQC-Migration steckt ein übergeordnetes Ziel: Krypto-Agilität – die Fähigkeit, kryptographische Algorithmen jederzeit und ohne spürbare Betriebsunterbrechungen auszutauschen.
Teldat implementierte eine ganzheitliche Lösung auf Grundlage der hauseigenen Hybrid-SASE- und SD-WAN Technologien mit einem Fokus auf IT- und Cybersecurity.
"Don’t Go to the Police“ ist mehr als eine Dokumentation - es ist ein eindringlicher Appell. Der Film zeigt, wie schnell aus einem kleinen Fehler ein globales Problem werden kann.
SpecterOps entwickelt und pflegt weit verbreitete Open-Source-Sicherheitstools, allen voran BloodHound das Tool für effektives Identity Attack Path Management.
Die Partnerschaft zwischen Nevis und SOS Software Service kommt genau zum richtigen Zeitpunkt. Während digitale Identitäten immer stärker in den Fokus rücken.
Die MCP Registry ist ein Schritt in genau diese Richtung: weg von unkontrollierter Experimentierfreude, hin zu einer verantwortungsvollen, skalierbaren Nutzung von KI.
Prompt Injection: Wer heute KI einsetzt, übernimmt Verantwortung – nicht nur für die Ergebnisse, sondern auch für die Möglichkeiten, die man damit schafft.
Unternehmen, die diese Maßnahmen konsequent umsetzen, können ihr Risiko deutlich reduzieren und ihre Sicherheitsstrategie nachhaltig verbessern.
Mit der neuen Führung ist Omada Identity gut aufgestellt, um in einer Zeit zu wachsen, in der Unternehmen ihre Sicherheitsstrategien neu denken müssen- geprägt von KI & Cloud-Technologien.
Netzstabilität zunehmend unter Beschuss: Die aktuelle Bedrohungslage beweist, dass Cybersicherheit und die physische Verfügbarkeit von Energie untrennbar zusammengehören.
Die aktuelle Entdeckung unterstreicht einmal mehr, dass lokale Privilegieneskalation weiterhin zu den zentralen Risiken in Linux-Umgebungen zählt. Das bedeutet ein schnelles Handeln.
Die Geschwindigkeit und Genauigkeit der Mondoo-Plattform, kombiniert mit ihren tiefen Einblicken in die IT-Architektur, ermöglicht es Kunden, Probleme schnell zu beheben.
Die Daten machen deutlich: Cyberwarfare ist keine abstrakte Bedrohung, sondern Realität. Unternehmen in Deutschland müssen jetzt handeln, ihre Sicherheitsstrategien modernisieren.
NVIDIA DSX Air senkt das Risiko und die Kosten der Migration von Rechenzentren zu hochleistungsfähigen AI-Factory-Lösungen. Es ist für Tausende von GPUs) konzipiert.
Die Organisationen stehen insgesamt unter enormem Druck, KI-Fähigkeiten bereitzustellen, und das Tempo der Einführung hat sich für Finanzunternehmen noch deutlicher verschoben.
Die aktuellen Kampagnen verdeutlichen einmal mehr, wie flexibel und opportunistisch moderne Cyberangreifer agieren. Sie nutzen nicht nur technische Schwachstellen.
Die neue API-basierte E-Mail-Sicherheitslösung markiert einen klaren Wandel im Markt: Weg von isolierten Tools und halben Lösungen - hin zu integrierter, intelligenter Sicherheit.
Zscaler verfolgt deshalb einen Architekturansatz, der globale Performance mit lokaler Compliance kombiniert. Für Unternehmen wird digitale Souveränität zum strategischen Erfolgsfaktor.
Der Award unterstreicht insbesondere die Stärke der All for One Group bei der Implementierung durchgängiger End-to-End-Prozesse auf Basis der SAP Business Suite. Die SAP Partner Awards werden jährlich vergeben.
Für Kunden bedeutet die Mitgliedschaft in der MISA vor allem eine engere Abstimmung zwischen EPAM und Microsoft und eine schnellere Umsetzung von Sicherheitsmaßnahmen
Digitales Vertrauen ist längst nicht mehr nur ein IT-Feature – es ist zu einem wichtigen Bestandteil des Risikomanagements von Unternehmen geworden
Eine grafische Darstellung der tatsächlichen Kommunikation zwischen Assets: Network Map 2.0 validiert, was Teams für wahr halten und deckt auf, was nicht stimmt.
Die Qualys Threat Research Unit (TRU) hat heute „CrackArmor“ enthüllt – eine Sammlung von neun Sicherheitslücken im weit verbreiteten Linux-Sicherheitsmodul AppArmor.
Mit solchen Lösungen können Unternehmen ihre Risiken deutlich reduzieren und ihre Mitarbeiter zur besten Verteidigungslinie gegen Cyberangriffe machen.
Sophos X-Ops stellt einen Anstieg von ClickFix- und Infostealer-Kampagnen für das Betriebssystem macOS fest und verzeichnet neue Techniken bei den Ködern und Malware
KI wird in der Softwareentwicklung eine immer größere Rolle spielen. Der entscheidende Punkt ist daher nicht, ob sie genutzt wird – sondern wie verantwortungsvoll
Der deutsche IT-Dienstleister mit über 3.700 Mitarbeitern wird für starke Beratungsleistung, erfolgreiche gemeinsame Projekte und kundennahe Kommunikation ausgezeichnet
Aus Sicht vieler Cloud-Architekten lassen sich aus dem Vorfall drei wichtige Erkenntnisse ableiten. Multi-AZ schützt nicht vor regionalen Ausfällen - Datensouveränität ist eine Architekturentscheidung
Bemerkenswert ist, dass im Februar 49 verschiedene Ransomware-Gruppen weltweit öffentlich Organisationen angegriffen haben, was die Breite und Widerstandsfähigkeit der Ransomware-Landschaft unterstreicht.
Weniger Sicherheitsverletzungen bedeuten geringere Ausgaben für Incident Response, forensische Analysen und Rechtsberatung. Schnellerer ROI – Jeder blockierte Angriff bedeutet enorm weniger Kosten für die Wiederherstellung.
Neuer Bewertungsagent liefert personalisierte Sicherheitsmessungen, die auf die Kontrollen und Richtlinien einer Organisation zugeschnitten sind. Der KI-Agent erstellt Fragen auf Basis unternehmensspezifischer Informationen
Der Fokus verschiebt sich deutlich: Nicht mehr der sprachliche Fehler verrät den Angriff – sondern die dahinterliegende Manipulationsstrategie.
Fehlen im Unternehmens-Stack passende Tools, greifen Mitarbeitende gerne zur Selbsthilfe. Schnell landen private Messenger-Dienste oder andere Apps auf den Rechnern – mit potenziell problematischen Folgen für Compliance und Datenschutz.
Cyberangriffe auf Telekommunikationsnetze treffen nicht nur einzelne Unternehmen. Sie betreffen eine zentrale Infrastruktur für Wirtschaft, Gesellschaft und Politik – eine digitale Lebensader, auf die heute nahezu alles angewiesen ist.
Mit einem Kick-off-Meeting an der TU Dresden startete jetzt offiziell das Forschungsprojekt **„ALL#HANDS – Robustes Daten-Ökosystem für ein kooperatives Internet-Lage- und Informationszentrum“**. In dem Verbund arbeiten in den kommenden drei Jahren acht Partner aus Wissenschaft und Wirtschaft zusammen, um die digitale Resilienz in Deutschland nachhaltig zu stärken.
Die entdeckten Schwachstellen wurden mit RepoHunter identifiziert – einem KI-basierten Bot, der speziell entwickelt wurde, um riskante Muster in CI/CD-Workflows aufzuspüren. Laut den Forschern zeigt der Einsatz solcher Technologien, wie stark sich die Sicherheitslandschaft verändert.
Panik ist jedoch kein guter Ratgeber. Unternehmen sollten sich langfristig auf solche Tools einstellen, denn sie bieten ein bislang ungekanntes Produktivitätsniveau. IT-Abteilungen müssen Agenten als eigenständige „Mitarbeiter“ mit eigener Identität behandeln – und den unberechtigten Zugriff verhindern.
Fast die Hälfte aller Zero-Day-Angriffe im Jahr 2025 – genauer gesagt 48 Prozent – richtete sich gegen Unternehmenssoftware und -infrastruktur. Das ist ein neuer Höchststand. Besonders attraktiv für Angreifer sind Sicherheits- und Netzwerktools
Durch KI entstehen Daten nicht mehr statisch. Sie werden kontinuierlich erstellt, verändert und über Cloud-Plattformen, Kollaborationstools oder KI-gestützte Workflows hinweg weitergegeben – oft automatisiert und in hoher Geschwindigkeit.
Im Mittelpunkt steht dabei ein Angriffsszenario, das auf den ersten Blick überraschend wirkt: Nicht eine klassische Sicherheitslücke wird ausgenutzt, sondern ein eigentlich legitimer Authentifizierungsprozess.
In diesem Guide finden Sie 11 zentrale Cybersecurity-Kontrollen, die jedes Unternehmen durchführen sollte – von Identitäts- und Zugriffsmanagement bis XDR und Backup Readiness.
Der Weltfrauentag am 8. März fällt dieses Jahr in eine Zeit voller Gegensätze – und gleichzeitig in eine Phase tiefgreifender technologischer Veränderungen. Einerseits war das Bewusstsein für die Bedeutung von Frauen in IT- und Digitalberufen in der deutschen Wirtschaft noch nie so groß.
Anstatt lange zu recherchieren oder Lösungen erst mühsam zu testen, können Teams im Marketplace direkt prüfen, wie eine Lösung mit den eigenen Systemen und Assets zusammenarbeitet – und in Rekordzeit von der Evaluierung zur Implementierung übergehen.
Während KI enorme Chancen bietet, wächst gleichzeitig das Risiko für Missbrauch. Projekte wie DEEP-PRISMA versuchen daher, genau diese Lücke zu schließen: mit Forschung, mit konkreten Hilfsangeboten – und mit neuen Ideen für besseren Schutz im digitalen Raum.
Jede Transaktion sollte so behandelt werden, als könnte sie manipuliert werden. Wer große Vermögenswerte auf öffentlichen Blockchains verwaltet, muss davon ausgehen, dass selbst „vertrauenswürdige“ Partner kompromittiert werden könnten.
Die KnowBe4 Threat Labs haben Anfang 2026 ein Phishing-as-a-Service-Kit namens Kratos aufgespürt. Eine Plattform, die selbst technisch weniger versierten Angreifern ermöglicht, hochkomplexe, internationale Phishing-Kampagnen aufzusetzen – schnell, skalierbar und erschreckend professionell.
KnowBe4 erlebte ein sehr erfolgreiches Jahr in Bezug auf Auszeichnungen, Wachstum und Innovation. Das Unternehmen sicherte sich höchste Anerkennung in den Bereichen Qualität seiner Cybersicherheitsprodukte, Kundenzufriedenheit und Arbeitsplatzkultur.
Der aktuelle Report von HP Wolf Security zeigt, dass Cyberkriminelle zunehmend auf Künstliche Intelligenz setzen, um Angriffe schneller, flexibler und automatisierter umzusetzen. KI-gestützte „Vibe-Hacking“-Techniken kommen in Infektionsskripten zum Einsatz
Ein charakteristisches Merkmal von Silver Dragon ist seine Persistenz. Anstatt offensichtlich bösartige Dienste einzusetzen, kapert die Gruppe legitime Windows-Dienste, stoppt sie und erstellt sie neu, um bösartigen Code unter vertrauenswürdigen Namen zu laden.
Ein zentrales Motiv des Reports ist die Verschiebung vom klassischen Netzwerkangriff hin zum Identitätsmissbrauch. Infostealer wie LummaC2 stehlen aktive Session-Tokens und umgehen damit selbst Multi-Faktor-Authentifizierung
Unternehmen investieren Jahre in Firmware und Algorithmen – und verlieren dieses Know-how oft in Minuten durch Reverse Engineering. emproof will genau das verhindern. Oder wie Schieder es auf den Punkt bringt: „Your genius. Preserved.“
Die Geschwindigkeit ist entscheidet. Denn die größte Gefahr ist aktuell nicht die kreative Kraft der künstlichen Intelligenz in Händen der Bedrohungsakteure, sondern die Lücke zwischen Angriffs- und Abwehrgeschwindigkeit.
Eine aktuelle Umfrage von KnowBe4 zeigt nun deutlich: Mitarbeitende haben dazugelernt. Das wichtigste Warnsignal für betrügerische E-Mails ist nicht mehr die Rechtschreibung, sondern die künstlich erzeugte Dringlichkeit.
Die Übernahme stärkt Avalaras Fähigkeit, Integrationen über Tausende von Systemen hinweg zu skalieren und treibt gleichzeitig seine langfristige Strategie voran, weltweit Echtzeit-Compliance im Rahmen jeder Transaktion bereitzustellen – jederzeit verfügbar und audit-bereit.
MetaCompliance ist die Plattform, die Daten zu Sicherheitsverletzungen von Drittanbietern direkt mit automatisierten, gezielten Schulungsmaßnahmen verknüpft. Die nahtlose Integration mit Microsoft Power BI und Slack sowie die ausgereiften Deepfake-Simulationen sorgen dafür, dass Insights und Maßnahmen direkt in den Arbeitsalltag einfließen.
Die Ergebnisse basieren auf einer quantitativen Online-Befragung von 150 C-Level- und Senior-Executives aus deutschen Unternehmen. Die Erhebung wurde zwischen Dezember 2025 und Januar 2026 durchgeführt.
PurpleBravo steht exemplarisch für eine neue Generation staatlich unterstützter Cyberangriffe, die nicht nur technische Schwachstellen, sondern gezielt berufliche Prozesse ausnutzen.
Illumio bietet die erste Plattform, die agentenlose Visibilität und Breach Containment für hybride Umgebungen kombiniert – neue agentenlose Funktion integriert Firewall-Telemetrie und bietet einheitliche Visibilität und Breach Containment über die Cloud, Rechenzentren und Endpoints hinweg