Zertifikate
DigiCert: Kürzere Zertifikatslaufzeiten machen Automatisierung zur Pflicht

47 Tage bis zum nächsten Zertifikat: Warum Unternehmen jetzt automatisieren müssen
Die Zeiten, in denen digitale Zertifikate einmal ausgestellt und anschließend weitgehend vergessen werden konnten, sind endgültig vorbei. Mit der schrittweisen Verkürzung der TLS-Zertifikatslaufzeiten auf nur noch 47 Tage bis 2029 wächst der operative Druck auf Unternehmen, ihre Zertifikatsverwaltung grundlegend zu automatisieren. DigiCert profitiert von diesem Wandel und meldet für seinen Trust Lifecycle Manager ein Wachstum des jährlich wiederkehrenden Umsatzes von 38 Prozent.
Die zunehmende Automatisierung des Zertifikatsmanagements entwickelt sich zu einem wichtigen Bestandteil moderner Cybersecurity-Architekturen. Unternehmen müssen immer größere Mengen digitaler Zertifikate über hybride IT-Infrastrukturen, Cloud-Umgebungen und verteilte Anwendungen hinweg verwalten. Gleichzeitig steigen die Anforderungen an die kryptografische Agilität, nicht zuletzt durch den bevorstehenden Übergang zur Post-Quantum-Kryptografie (PQC).
DigiCert sieht diese Entwicklung als wesentlichen Wachstumstreiber für seinen Trust Lifecycle Manager (TLM) . Die Plattform soll Unternehmen dabei unterstützen, digitale Zertifikate und kryptografische Assets zentral zu erfassen, deren Lebenszyklus zu automatisieren und Ausfallrisiken durch abgelaufene Zertifikate zu reduzieren.
Zertifikatsmanagement wird zum operativen Sicherheitsrisiko
Wie groß der Handlungsbedarf ist, verdeutlicht die von DigiCert veröffentlichte Studie „2026 Global PKI Research“. Demnach verfügen lediglich 34 Prozent der befragten Organisationen über ein vollständiges und aktuelles Inventar ihrer digitalen Zertifikate. Gleichzeitig äußern 73 Prozent große oder sehr große Bedenken hinsichtlich möglicher Serviceausfälle durch abgelaufene Zertifikate.
Diese Zahlen weisen auf eine grundlegende Schwachstelle vieler IT-Sicherheitsstrategien hin: Während Unternehmen beträchtliche Ressourcen in die Erkennung und Abwehr von Cyberangriffen investieren, bleiben die eigenen kryptografischen Abhängigkeiten häufig unzureichend dokumentiert.
Mit der schrittweisen Verkürzung der maximalen Gültigkeitsdauer öffentlich vertrauenswürdiger TLS-Zertifikate auf 47 Tage bis 2029 verschärft sich die Situation zusätzlich. Zertifikate müssen künftig deutlich häufiger erneuert werden. Was bisher mit manuellen Prozessen noch beherrschbar erschien, kann bei Zehntausenden oder Hunderttausenden Zertifikaten schnell zu einem erheblichen Betriebsrisiko werden.
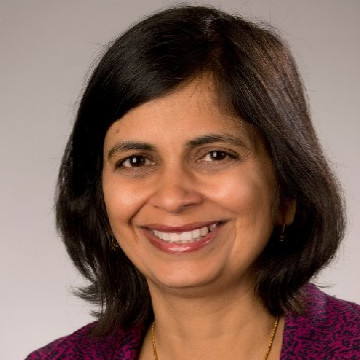
„Zertifikatsmanagement ist für Unternehmen zur zentralen Infrastruktur geworden“, erklärt Deepika Chauhan, Chief Product Officer bei DigiCert. Bereits eine versäumte Zertifikatserneuerung könne kostspielige Ausfälle verursachen. Unternehmen müssten deshalb Erneuerungsprozesse automatisieren und gleichzeitig die notwendige Krypto-Agilität für den Übergang zur Post-Quantum-Kryptografie schaffen. Internationale Unternehmen setzen auf automatisiertes Zertifikatsmanagement
Zu den Anwendern des DigiCert Trust Lifecycle Managers zählen international tätige Organisationen wie American Red Cross, Agilent Technologies, Circle K, Hitachi, MediData, MGM Resorts International, Nokia, die Schweizerische Mobiliar und W. L. Gore & Associates.
Auch in der Schweiz gewinnt das automatisierte Zertifikatsmanagement an Bedeutung. Die Schweizerische Mobiliar nutzt TLM, um Transparenz über ihre Zertifikatslandschaft zu schaffen und operative Risiken zu reduzieren.
„Da die Zertifikatslaufzeiten weiter schrumpfen, wird das manuelle Zertifikatsmanagement im Unternehmensmaßstab zunehmend zur Herausforderung“, erklärt Kenneth Nydegger, Product Owner bei der Schweizerischen Mobiliar. Die Plattform unterstütze das Unternehmen dabei, Zertifikate effizienter zu verwalten und sich auf künftige kryptografische Anforderungen vorzubereiten.
Ein weiteres Beispiel liefert die MediData AG, ein Schweizer Anbieter für den sicheren Austausch von Gesundheitsdaten. Über ihren geschützten digitalen Datenraum tauschen rund 24.000 Teilnehmer jährlich mehr als 120 Millionen Dokumente aus.
Für Michael Stocker, Lead ICT-Infrastructure und ICT-Operations bei MediData, ist die zuverlässige Verwaltung digitaler Zertifikate deshalb unmittelbar mit der Verfügbarkeit geschäftskritischer Prozesse verbunden. Der Trust Lifecycle Manager helfe dabei, Zertifikatsprozesse zu automatisieren und vertrauenswürdige Verbindungen innerhalb des gesamten Ökosystems aufrechtzuerhalten.
Neue Funktionen sollen Zertifikatsprozesse weiter automatisieren
DigiCert erweitert den Trust Lifecycle Manager um zusätzliche Funktionen, die den manuellen Verwaltungsaufwand reduzieren und die Sicherheit über den gesamten Zertifikatslebenszyklus hinweg verbessern sollen.
Eine zentrale Neuerung ist Continuous Validation auf Basis von UltraDNS. Die Funktion automatisiert die Domain Control Validation (DCV), also die Überprüfung der Kontrolle über eine Domain. Dadurch können Domains kontinuierlich für die Ausstellung und Erneuerung von Zertifikaten validiert werden, ohne dass bei jedem Vorgang erneut manuelle Eingriffe erforderlich sind.
Mit Apple Device Attestation integriert DigiCert zudem eine hardwaregestützte Überprüfung von Geräteidentitäten. In Verbindung mit der bestehenden Jamf-Integration lassen sich Zertifikate für verwaltete Apple-Geräte automatisiert registrieren. Gleichzeitig soll verhindert werden, dass nicht autorisierte Geräte Zertifikate erhalten.
Eine weitere Erweiterung betrifft das Enterprise-Trust-Store-Management. Hierbei werden auch Root- und Intermediate-Zertifikate in die zentrale Verwaltung und automatisierte Verteilung einbezogen. Einheitliche Richtlinien sollen gewährleisten, dass Vertrauensspeicher innerhalb komplexer IT-Landschaften konsistent bleiben.
Darüber hinaus erweitert DigiCert sein Integrationsökosystem mit Technologieanbietern wie BeyondTrust, F5, Fortinet, HashiCorp/IBM, HPE, Imperva und NetScaler. Damit soll die Zertifikatsautomatisierung stärker in bestehende Netzwerk-, Infrastruktur- und Sicherheitsplattformen eingebunden werden.
Post-Quantum-Kryptografie erhöht den Veränderungsdruck
Neben kürzeren Zertifikatslaufzeiten entwickelt sich die Vorbereitung auf quantensichere Kryptografie zu einem weiteren strategischen Treiber. Unternehmen müssen künftig nicht nur wissen, welche Zertifikate in ihren Systemen eingesetzt werden. Sie benötigen auch Transparenz darüber, welche kryptografischen Verfahren verwendet werden, wo Abhängigkeiten bestehen und wie sich Algorithmen bei Bedarf austauschen lassen.
Diese sogenannte Krypto-Agilität ist eine wesentliche Voraussetzung für den schrittweisen Übergang zur Post-Quantum-Kryptografie . Ohne eine vollständige Bestandsaufnahme kryptografischer Assets und automatisierte Verwaltungsprozesse dürfte sich die Migration insbesondere in großen, heterogenen IT-Landschaften schwierig gestalten. Certificate Lifecycle Management entwickelt sich damit von einer administrativen Aufgabe zu einem strategischen Element der Cyberresilienz.
IDC bestätigt DigiCerts Position im Markt
Im „IDC MarketScape: Worldwide Certificate Lifecycle Management 2026 Vendor Assessment“ wurde DigiCert als Leader positioniert.
Die Analysten heben insbesondere die zentrale Zertifikatserkennung, richtlinienbasierte Governance und durchgängige Automatisierung über öffentliche und private Zertifizierungsstellen hinweg hervor. Auch die Unterstützung großer hybrider IT-Umgebungen zählt zu den bewerteten Stärken.
Jennifer Glenn, Research Director bei IDC, betrachtet Certificate Lifecycle Management als strategische Anforderung für Unternehmen, die gleichzeitig mit kürzeren Zertifikatslaufzeiten, einer wachsenden Zahl von Maschinenidentitäten und der Migration zur Post-Quantum-Kryptografie konfrontiert sind.
Der Trust Lifecycle Manager unterstütze dabei insbesondere herstellerunabhängige Automatisierungsprozesse, die Erkennung und Governance von Zertifikaten sowie den Betrieb komplexer Infrastrukturen.
Zusätzlich erhielt DigiCert im September den erstmals vergebenen „2026 Quantum Computing Product of the Year Award“ von TMCnet für seinen Trust Lifecycle Manager.
Vom Zertifikatsmanagement zur kryptografischen Governance
Das von DigiCert gemeldete ARR-Wachstum von 38 Prozent verdeutlicht die zunehmende wirtschaftliche Bedeutung automatisierter Zertifikatsverwaltung. Es ist zugleich ein Hinweis darauf, dass Unternehmen ihre bisherigen Ansätze zur Verwaltung digitaler Vertrauensbeziehungen überdenken.
Denn mit steigender Zahl von Maschinenidentitäten, kürzeren Zertifikatslaufzeiten und neuen kryptografischen Anforderungen wächst das Risiko, dass mangelnde Transparenz und manuelle Prozesse die Verfügbarkeit kritischer Dienste gefährden.
Die strategische Herausforderung besteht deshalb nicht allein darin, Zertifikate rechtzeitig zu erneuern. Unternehmen müssen ihre gesamte kryptografische Infrastruktur transparent, automatisierbar und anpassungsfähig gestalten.
Wer heute in ein durchgängiges Certificate Lifecycle Management investiert, schafft damit auch eine wichtige Grundlage für die künftige Migration zu quantensicheren Verfahren.