Ransomware
Zscaler Ransomware Report 2026: 896 Terabyte Datendiebstahl, KI-Angriffe und Führungskräfte im Fokus

Angreifer stehlen fast 900 Terabyte Daten und nehmen Führungskräfte ins Visier
Ransomware verändert ihr Geschäftsmodell: Nicht mehr die Verschlüsselung allein entscheidet über den Erfolg eines Angriffs, sondern zunehmend der Diebstahl möglichst sensibler Unternehmensdaten. Gleichzeitig geraten Führungskräfte und andere privilegierte Mitarbeitende stärker ins Visier, weil ihre Zugänge und ihr Einfluss besonders wertvoll sind. Der aktuelle Ransomware Report von Zscaler ThreatLabz zeigt damit eine Bedrohungslandschaft, in der KI, legitime Unternehmenswerkzeuge und gezielte Datenerpressung immer enger zusammenspielen.
Fast 900 Terabyte gestohlene Unternehmensdaten
Nach Angaben von Zscaler stieg der durch Ransomware verursachte Datendiebstahl im untersuchten Zeitraum im Jahresvergleich um mehr als 275 Prozent. Insgesamt registrierte ThreatLabz rund 896,2 Terabyte exfiltrierte Daten.
Parallel dazu erreichten Blockchain-Transaktionen, die mit Ransomware-Zahlungen in Verbindung standen, ein Volumen von rund 328 Millionen US-Dollar. Die durchschnittliche Lösegeldzahlung erhöhte sich um 5,3 Prozent auf 431.995 US-Dollar.
Die Zahlen unterstreichen eine grundlegende Verschiebung im Ransomware-Ökosystem. Für Angreifer reicht es längst nicht mehr aus, Systeme zu verschlüsseln und auf den dadurch entstehenden Betriebsdruck zu setzen. Gestohlene Kundeninformationen, geistiges Eigentum oder interne Unternehmensdaten schaffen einen zusätzlichen Erpressungshebel – selbst dann, wenn ein Unternehmen seine Systeme aus Backups wiederherstellen kann.
Führungskräfte und privilegierte Rollen besonders attraktiv
Besonders auffällig ist der Fokus auf exponierte Beschäftigte. Laut ThreatLabz hatten 62 Prozent der beobachteten Opfer eine Führungsfunktion oder bekleideten andere höhergestellte Positionen.
Für Angreifer sind solche Konten besonders interessant: Sie verfügen häufig über weitreichende Zugriffsrechte, Zugriff auf sensible Informationen und direkten Kontakt zu wichtigen Geschäftsprozessen. Eine erfolgreiche Kompromittierung kann deshalb sowohl den technischen Zugang als auch die anschließende Erpressung erheblich erleichtern.

Deepen Desai, Executive Vice President of Cybersecurity bei Zscaler , sieht darin einen strukturellen Wandel. Erfolgreiche Ransomware-Kampagnen verlagerten sich zunehmend von der klassischen Dateiverschlüsselung hin zu weniger sichtbarem, aber potenziell schwerwiegenderem Datendiebstahl.
Generative KI könne Angreifer zusätzlich dabei unterstützen, ihre Aktivitäten zu beschleunigen und effizienter zu skalieren.
Gleichzeitig verschwimmen die Grenzen zwischen legitimer Unternehmenskommunikation und Angriffsinfrastruktur.
ThreatLabz beobachtet, dass Angreifer verstärkt bekannte Werkzeuge wie Microsoft Teams oder Quick Assist missbrauchen. Sie können damit Social-Engineering-Angriffe vorbereiten, Zugang zu Systemen aufbauen, sich lateral innerhalb der Infrastruktur bewegen oder Datendiebstahl und Verschlüsselung unterstützen.
Für Security-Teams entsteht dadurch ein zusätzliches Erkennungsproblem: Verdächtige Aktivitäten laufen nicht zwangsläufig über unbekannte Malware oder auffällige Infrastruktur, sondern zunehmend über Anwendungen, die im Unternehmensalltag ausdrücklich erlaubt und etabliert sind.
Auch skriptbasierte Werkzeuge spielen eine wachsende Rolle. JavaScript, PowerShell, Python und andere Sprachen ermöglichen es Angreifern, Tools schnell anzupassen und ihre Aktivitäten stärker in legitime administrative Prozesse einzubetten.
Deutschland unter den vier häufigsten Zielländern
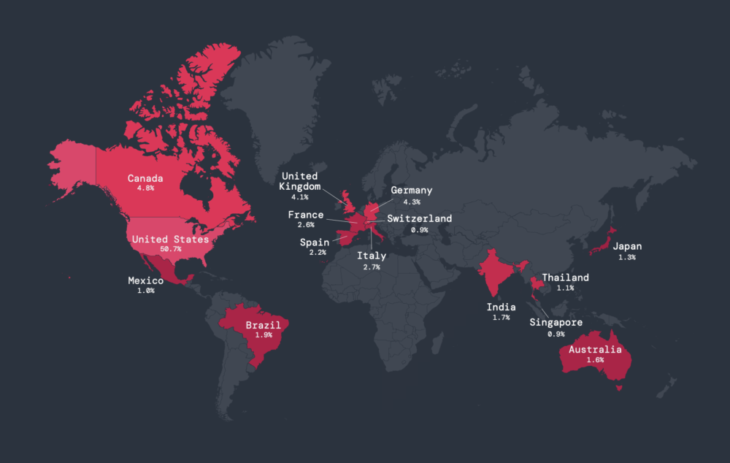
Regional bleiben die USA mit deutlichem Abstand das wichtigste Ziel. Auf amerikanische Unternehmen entfielen 50,7 Prozent der beobachteten Aktivitäten.
Kanada folgte mit 4,8 Prozent, Deutschland mit 4,3 Prozent und Großbritannien mit 4,1 Prozent. Deutschland gehört damit weiterhin zu den am stärksten betroffenen Ländern.
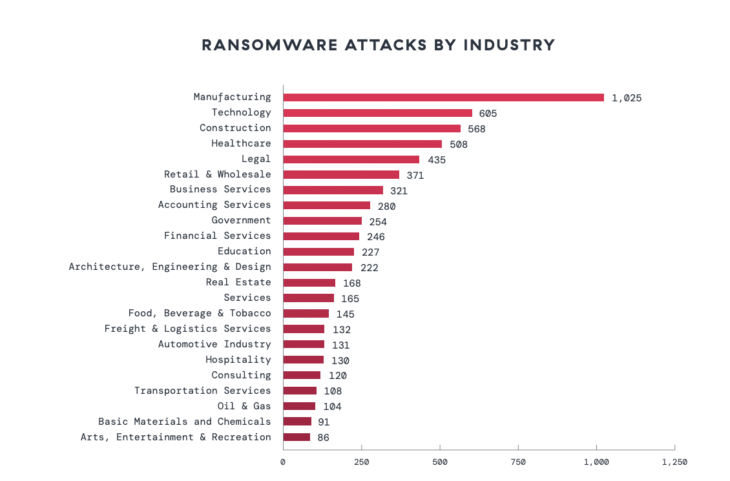
Bei den Branchen blieben Fertigung und Technologie besonders stark im Fokus. Die größten Wachstumsraten registrierte ThreatLabz allerdings im Bereich Fracht und Logistik mit einem Plus von 725 Prozent sowie bei Versorgungsunternehmen mit 622 Prozent.
Ransomware-Ökosystem bleibt trotz Umbrüchen stabil
Auch zahlreiche Strafverfolgungsmaßnahmen und Veränderungen innerhalb der Cybercrime-Szene haben das Ransomware-Geschäft bislang nicht grundlegend geschwächt.
ThreatLabz erfasste 7.366 Opfer, die auf Ransomware-Leak-Seiten veröffentlicht wurden. Das entspricht lediglich einem Rückgang von drei Prozent gegenüber dem Vorjahr.
Auf die Gruppen Qilin, Akira und INC Ransom entfielen zusammen 34 Prozent der veröffentlichten Opfer. Gleichzeitig zeigt sich eine hohe Dynamik innerhalb der Szene: Neun der 15 Gruppierungen mit den meisten Opfern tauchten neu in der Rangliste auf. Insgesamt identifizierten die Analysten innerhalb eines Jahres 52 neue aktive Gruppen.
Ransomware-Abwehr beginnt vor der Verschlüsselung
Der Report macht deutlich, dass sich auch die Verteidigungsstrategie verändern muss. Wer Ransomware primär als Verschlüsselungsproblem betrachtet, greift mittlerweile zu kurz.
Entscheidend wird vielmehr, den gesamten Angriffspfad zu kontrollieren: vom initialen Zugriff über Identitäten und laterale Bewegungen bis hin zur Datenexfiltration. Besonders privilegierte Identitäten, legitime Remote-Tools und ungewöhnliche Datenbewegungen gewinnen damit für die Früherkennung an Bedeutung.
Der ThreatLabz 2026 Ransomware Report basiert auf Zscaler-Telemetriedaten und Analysen von Angriffen zwischen April 2025 und März 2026. Untersucht wurden unter anderem Tätergruppen, Angriffstechniken, Opferauswahl, Datendiebstahl und Zahlungsmuster.
Die zentrale Entwicklung ist eindeutig: Ransomware entwickelt sich zunehmend von einer Verschlüsselungsattacke zu einem datengetriebenen Erpressungsmodell. Generative KI, privilegierte Identitäten und der Missbrauch vertrauenswürdiger Unternehmensplattformen können diesen Wandel zusätzlich beschleunigen.