KI-Agenten
Check Point integriert KI-Sicherheitskontrollen in NVIDIA OpenShell und BlueField-4
Neue Sicherheitsarchitektur soll autonome KI-Agenten kontrollierbar machen
Autonome KI-Agenten übernehmen zunehmend Aufgaben, greifen auf Unternehmensdaten zu und treffen eigenständig Entscheidungen – doch wer kontrolliert, ob sie dabei innerhalb ihrer Befugnisse bleiben? Mit der neuen NVIDIA OpenShell-Referenzarchitektur entsteht ein Sicherheitsmodell, das KI-Agenten nicht nur während ihrer Arbeit überwacht, sondern kritische Aktionen auch unabhängig von ihrer Laufzeitumgebung kontrolliert. Check Point erweitert diesen Ansatz um kontextbezogene Sicherheitsprüfungen und einen hardwareisolierten Schutz der zugrunde liegenden KI-Infrastruktur.
Auf der GTC Berlin 2026 hat NVIDIA seine neue OpenShell-Referenzarchitektur vorgestellt. Sie soll Unternehmen ermöglichen, autonome KI-Agenten in großem Maßstab sicher zu entwickeln, bereitzustellen und zu betreiben. Check Point beteiligt sich an der Architektur und integriert zusätzliche Sicherheitsmechanismen, die sowohl das Verhalten der Agenten als auch die Infrastruktur vor Angriffen schützen sollen.
Der Ansatz adressiert eine zentrale Herausforderung beim Einsatz agentenbasierter KI: Herkömmliche Sicherheitskontrollen reichen häufig nicht aus, wenn KI-Systeme eigenständig Werkzeuge verwenden, auf Anwendungen zugreifen und komplexe Arbeitsabläufe ausführen.
Dabei geht es längst nicht mehr allein darum, schädliche Eingaben oder manipulierte Prompts zu erkennen. Entscheidend ist vielmehr, ob eine Aktion im konkreten Kontext tatsächlich zulässig ist und welche Sicherheitsmechanismen greifen, wenn ein Agent seine vorgesehenen Grenzen überschreitet.
NVIDIA OpenShell: Sicherheitsregeln direkt in der Laufzeitumgebung
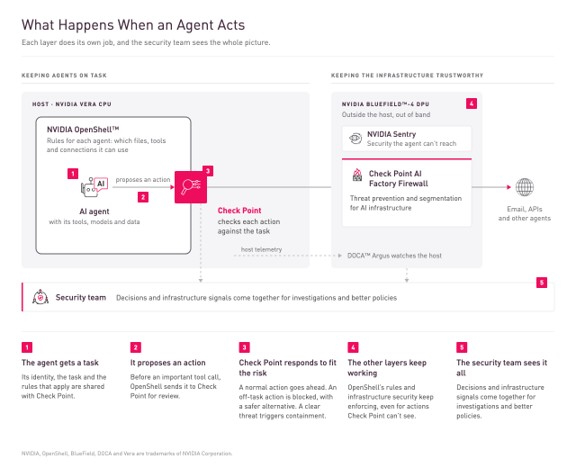
Den Ausgangspunkt bildet NVIDIA OpenShell, eine Open-Source-Laufzeitumgebung für autonome KI-Agenten. Sie definiert anhand von Sicherheitsrichtlinien, auf welche Dateien, Anwendungen, Tools und Netzwerke ein Agent zugreifen darf.
Damit sollen Agenten innerhalb klar festgelegter Berechtigungen arbeiten, ohne dass ihre Autonomie grundsätzlich eingeschränkt werden muss. Check Point ergänzt diese richtlinienbasierte Steuerung um eine weitere Kontrollinstanz. Während OpenShell überprüft, ob eine Aktion grundsätzlich erlaubt ist, bewertet Check Point zusätzlich, ob sie zur aktuellen Aufgabe des Agenten passt.
Ein Beispiel verdeutlicht den Unterschied: Ein KI-Agent darf im Rahmen seiner Berechtigungen auf bestimmte Dateien zugreifen. Versucht er jedoch, diese Informationen für einen nicht vorgesehenen Zweck zu verwenden oder an einen unzulässigen Empfänger weiterzugeben, soll die zusätzliche Sicherheitsprüfung eingreifen.
Abhängig vom Risiko können Aktionen zugelassen, blockiert oder auf eine sicherere Alternative umgeleitet werden. Damit verschiebt sich der Fokus von einer rein berechtigungsorientierten Kontrolle hin zu einer kontextbezogenen Bewertung des Agentenverhaltens. Hardwareisolierte Sicherheit: Wenn der Agent seine eigenen Schutzmechanismen nicht erreichen kann Eine weitere Sicherheitsebene entsteht durch NVIDIA BlueField-4 und das darauf ausgeführte Sicherheitsframework NVIDIA Sentry.
Anders als klassische Sicherheitssoftware arbeitet NVIDIA Sentry in einer hardwareisolierten Umgebung außerhalb des Hosts, auf dem der KI-Agent ausgeführt wird. Dadurch bleiben wesentliche Kontrollmechanismen für den Agenten selbst unzugänglich.
Diese Trennung ist besonders relevant, wenn ein Angreifer die Laufzeitumgebung kompromittiert oder versucht, vorhandene Sicherheitskontrollen zu manipulieren.
NVIDIA Sentry überwacht das Verhalten der Agenten unabhängig vom Host und kann Sicherheitsrichtlinien auf Infrastrukturebene durchsetzen. Erkennt das System kritische Abweichungen, soll es betroffene Agenten innerhalb von Millisekunden isolieren können. Die Architektur verfolgt damit einen Zero-Trust-Ansatz, bei dem nicht allein auf die Vertrauenswürdigkeit der laufenden Software gesetzt wird. Sicherheitsentscheidungen werden zusätzlich außerhalb der potenziell kompromittierten Umgebung getroffen.
Der entscheidende Unterschied: Selbst wenn ein KI-Agent oder seine Laufzeitumgebung kompromittiert wird, soll die unabhängige Sicherheitsebene weiterhin eingreifen können
Check Point AI Factory Firewall schützt die KI-Infrastruktur
Neben der Kontrolle einzelner Agenten erweitert Check Point den Schutz auf die zugrunde liegende Infrastruktur.
Die Check Point AI Factory Firewall nutzt NVIDIA Sentry sowie Funktionen von NVIDIA DOCA Argus , um KI-Workloads von außerhalb ihrer Ausführungsumgebung zu überwachen.
Dabei sollen unter anderem folgende Bedrohungen erkannt werden:
- Manipulationen an KI-Modellen und deren Ausführungsumgebung
- Diebstahl von Zugangsdaten und sicherheitskritischen Informationen
- Container-Escapes und Angriffe auf die Infrastruktur
- Unbefugte Nutzung von GPU-Ressourcen
- Ungewöhnliche oder nicht autorisierte Aktivitäten innerhalb von KI-Workloads
Der Vorteil liegt in der unabhängigen Überwachung. Sicherheitsmechanismen bleiben auch dann verfügbar, wenn die eigentliche Workload kompromittiert wurde.
Die Kombination aus Laufzeitkontrolle, kontextbezogener Bewertung und hardwareisolierter Infrastrukturüberwachung soll zwei unterschiedliche Sicherheitsanforderungen erfüllen: KI-Agenten müssen innerhalb ihrer vorgesehenen Aufgaben bleiben, während gleichzeitig die Integrität der zugrunde liegenden Systeme geschützt wird.
Fünf Schritte für die kontrollierte Ausführung von KI-Agenten
Check Point beschreibt das Zusammenspiel der verschiedenen Sicherheitsebenen anhand eines fünfstufigen Prozesses.
1. Aufgaben und Berechtigungen festlegen
Ein KI-Agent erhält eine konkrete Aufgabe. Seine Identität, der Arbeitsauftrag und die geltenden Sicherheitsrichtlinien werden an die Kontrollmechanismen von Check Point übermittelt.
2. Aktionen vor der Ausführung überprüfen
Bevor der Agent eine sicherheitsrelevante Aktion oder einen wichtigen Tool-Aufruf ausführt, wird dieser über OpenShell zur zusätzlichen Bewertung an Check Point weitergeleitet.
3. Risikobasierte Entscheidungen treffen
Entspricht die Aktion der vorgesehenen Aufgabe, kann sie ausgeführt werden. Bei Abweichungen wird sie blockiert oder durch eine sicherere Alternative ersetzt. Schwerwiegende Bedrohungen lösen weitergehende Eindämmungsmaßnahmen aus.
4. Unabhängige Schutzmechanismen aufrechterhalten
Die Sicherheitsrichtlinien von OpenShell und die infrastrukturseitigen Kontrollen bleiben unabhängig voneinander aktiv. Dadurch soll der Schutz auch dann erhalten bleiben, wenn einzelne Aktionen nicht von sämtlichen Kontrollinstanzen erfasst werden.
5. Transparenz für Sicherheitsteams schaffen
Sicherheitsentscheidungen, Verhaltensinformationen und Infrastruktursignale werden zusammengeführt. Diese Daten unterstützen Sicherheitsteams bei der Untersuchung von Vorfällen, der Bewertung von Risiken und der kontinuierlichen Verbesserung von Richtlinien. Sicherheit darf die Autonomie nicht vollständig ausbremsen
Mit zunehmender Verbreitung agentenbasierter KI stehen Unternehmen vor einem Zielkonflikt. Einerseits sollen autonome Systeme Arbeitsabläufe beschleunigen und menschliche Eingriffe reduzieren. Andererseits müssen ihre Entscheidungen nachvollziehbar bleiben und sich bei Bedarf korrigieren lassen. Check Point setzt deshalb auf eine abgestufte Reaktion auf Sicherheitsrisiken. Nicht jede Regelabweichung muss zwangsläufig zum vollständigen Stopp eines Agenten führen.
Während sich unkritische Fehler durch alternative Aktionen oder angepasste Berechtigungen beheben lassen, müssen schwerwiegende Bedrohungen unmittelbar eingedämmt werden.
„Unternehmen wollen KI-Agenten Verantwortung übertragen, ohne die Übersicht zu verlieren. Dafür braucht es zwei Dinge: Agenten, die bei ihrer Aufgabe bleiben, und eine Infrastruktur, der man vertrauen kann“, erklärt Thomas Boele, Global Director, Solutions Engineering – AI Security bei Check Point Software Technologies.
Die NVIDIA OpenShell-Referenzarchitektur bilde dafür die Grundlage. Check Point ergänze sie durch zusätzliche Prüfungen wichtiger Aktionen und einen unabhängig arbeitenden Schutz der KI-Infrastruktur.
Ein neuer Sicherheitsansatz für das Zeitalter autonomer KI
Die Zusammenarbeit zwischen Check Point und NVIDIA verdeutlicht eine grundlegende Veränderung der KI-Sicherheitsarchitektur.
Während klassische Sicherheitskonzepte häufig darauf ausgerichtet sind, Benutzerzugriffe, Anwendungen und Netzwerkverbindungen zu kontrollieren, entstehen durch autonome KI-Agenten neue Anforderungen. Schließlich können diese Systeme eigenständig Handlungsketten entwickeln, Werkzeuge kombinieren und Entscheidungen treffen, die über eine einzelne Benutzerinteraktion hinausgehen.
Damit gewinnen Sicherheitsmechanismen an Bedeutung, die nicht nur Berechtigungen kontrollieren, sondern auch den Kontext und die beabsichtigte Wirkung einzelner Aktionen berücksichtigen.
Die hardwareisolierte Durchsetzung von Sicherheitsrichtlinien stellt dabei eine zusätzliche Schutzebene dar. Allerdings setzt sie entsprechende Infrastruktur voraus. Zudem müssen Unternehmen weiterhin festlegen, welche Berechtigungen, Handlungsspielräume und Sicherheitsrichtlinien für ihre Agenten gelten.
Fazit: Autonomie braucht unabhängige Kontrollinstanzen
Mit NVIDIA OpenShell, NVIDIA Sentry und den Sicherheitsfunktionen von Check Point entsteht ein mehrschichtiges Konzept für den kontrollierten Betrieb autonomer KI-Agenten. Der Ansatz verbindet die Steuerung einzelner Agenten mit kontextbezogenen Sicherheitsentscheidungen und einem vom Host unabhängigen Infrastrukturschutz. Für Unternehmen, die KI-Agenten produktiv einsetzen oder eigene KI-Infrastrukturen aufbauen, könnte diese Kombination einen wichtigen Entwicklungsschritt darstellen. Denn mit wachsender Autonomie wird nicht nur entscheidend, was KI-Systeme leisten können, sondern auch, wie zuverlässig sich unerwünschte Aktionen erkennen, verhindern und nachvollziehen lassen. Die zentrale Herausforderung besteht darin, KI-Agenten möglichst selbstständig arbeiten zu lassen, ohne die Kontrolle über ihre Entscheidungen und die zugrunde liegende Infrastruktur zu verlieren.